[Édito] Et si on arrêtait d’introduire des chevaux de Troie dans nos foyers ?
Le chien de Pandore
Robots aspirateurs, tondeuses connectées, caméras, sonnettes, capteurs… le célèbre Internet des objets offre des possibilités fascinantes pour améliorer le confort du foyer au quotidien, mais il se gagne bien souvent au prix de compromis aussi inacceptables que passés sous silence en matière de sécurité et de vie privée. Le problème n’est toutefois pas inéluctable… pour peu qu’on s’en empare.
Si j’étais de mauvaise foi, je dirais que tout ça c’est la faute du chien, mais comme en vrai il n’y est pour rien, il vaut mieux que je vous explique. Il se trouve que dans la vraie vie, j’ai trois jeunes enfants très dynamiques, et depuis dix-huit mois environ, un chien. Un épagneul breton, pedigree SPA. Comme tous les épagneuls bretons, il est sympa, têtu et un brin hyperactif. C’est-à-dire qu’il pionce la moitié de la journée, mais quand il se réveille, il se transforme en tornade, et pour peu qu’une baie vitrée soit ouverte après la pluie, le parquet du salon se retrouve rapidement constellé de traces de patte.
Ajoutez à ça qu’il perd toute l’année autant de poils qu’un mammouth laineux en pleine mue, et vous comprendrez que mon sol intérieur n’est pas exactement d’une propreté clinique. Perso, j’ai un seuil de tolérance assez élevé et je trouve ce petit tapis de poils plutôt confortable sous les pieds, surtout en hiver, mais il se trouve que je partage ma vie avec quelqu’un d’un peu moins dilettante sur le sujet, et que certains enfants donnent des signes d’allergie. Accessoirement, il y a un consensus familial : tout le monde déteste passer le balai. Bref, la paix du ménage passe par l’achat d’un aspirateur robot.
Sur le principe, je n’ai rien contre. Il se trouve que cet été, j’ai déjà entrepris de connecter certains éléments de la maison, histoire de programmer l’ouverture des volets le matin, ou d’éteindre à distance les lumières laissées allumées par les enfants quand ils s’endorment le nez dans leur bouquin. Je fais ça via Home Assistant, qui tourne sur un petit serveur domestique, et comme je suis tombé dans un véritable rabbit hole, je serais ravi d’intégrer un aspirateur robot dans les automatisations en cours de construction.
Mais des principes, j’en ai quelques-uns. En matière de domotique, le premier d’entre eux consiste à protéger mordicus le caractère privé de mon foyer : tous mes équipements doivent fonctionner en local. Ça n’exclut pas des possibilités de contrôle à distance, notamment pour la sécurité, mais ces dernières doivent être strictement cantonnées aux deux adultes de la maison.
Control freak ?
Pourquoi ériger ça en principe cardinal ? Mettez ça sur le compte d’une déformation professionnelle. Sur Next et ailleurs, j’ai eu l’occasion de couvrir à de multiples reprises des incidents de sécurité impliquant des objets connectés, avec à chaque fois de graves implications potentielles en matière de vie privée. Le dernier exemple en date vient d’être publié : des failles de sécurité exposaient complètement la gamme de robots tondeuse Mammotion. Un peu plus tôt cette année, j’ai eu l’occasion de relater en détail la découverte de vulnérabilités béantes au niveau d’une infrastructure gérant des centaines de milliers de caméras IP et de babyphones connectés à l’échelle mondiale.
Impossible, faute de temps, de les traiter systématiquement, mais la rédaction voit passer presque toutes les semaines des alertes de sécurité relatives à des objets connectés du quotidien.
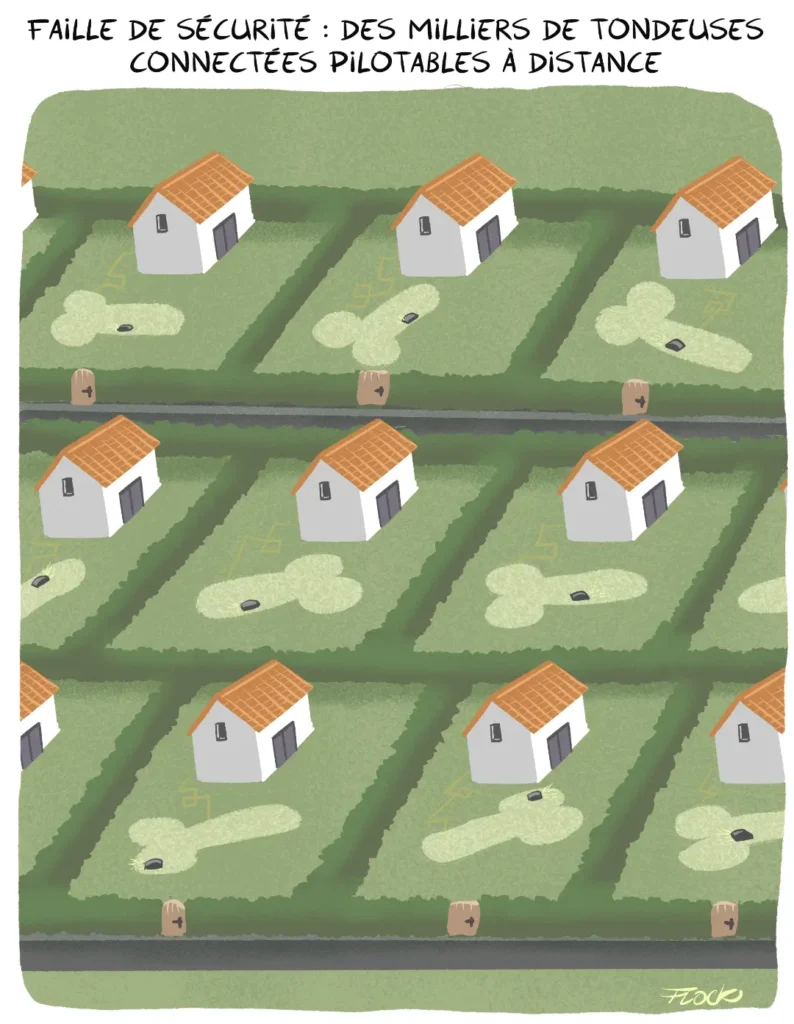
Le phénomène m’inquiète à au moins trois titres. Le premier, c’est qu’il concerne aussi bien les produits chinois premier prix que les appareils vendus à prix d’or par des marques renommées. Outre Mammotion, et ses tondeuses à 2 000 euros, vous avez peut-être vu passer en début d’année cette info selon laquelle un développeur a découvert presque par inadvertance qu’il pouvait prendre le contrôle à distance de près de 7 000 aspirateurs robots haut de gamme DJI.
Le deuxième motif d’inquiétude, c’est que les constructeurs concernés réagissent avec une diligence toute relative aux alertes. Si DJI a très vite corrigé les failles de ses robots en se coordonnant avec l’auteur de la découverte, d’autres lambinent, et mettent des semaines, voire des mois, à combler des failles pourtant béantes. L’examen des vulnérabilités en question participe de mes angoisses : on ne parle pas d’attaques sophistiquées, menées à grands coups de rootkits et de virus. Les portes sont souvent liées à des identifiants laissés en clair dans le code et à l’oubli de protections pourtant basiques dans le monde des réseaux.
Le troisième point découle du deuxième, en lien avec les possibilités offertes par l’IA. Je ne parle pas des Mythos, Fable, Atlas et autres modèles de pointe qui alimentent les discours ambigus des acteurs spécialisés en matière de cybersécurité. Non, je fais référence à un Claude ou ChatGPT courant qui, correctement interrogé, est capable en quelques prompts de disséquer le code d’une application mobile pour en identifier tous les éléments problématiques. Je dis ça en connaissance de cause, puisque je l’ai fait pour contrôler certaines des allégations relatives aux failles de sécurité mentionnées plus haut, ou pour vérifier l’histoire de ce prestataire des dispensaires de cannabis qui stockait en clair les pièces d’identité de ses clients…
Le piège de la simplicité
Dans la grande famille des objets connectés, plusieurs ont besoin de « voir » chez moi pour faire leur boulot, à commencer bien sûr par les caméras de vidéosurveillance. Les robots aspirateurs ou robots tondeuses s’y mettent aussi : pour mieux détecter leur environnement, les meubles ou les objets laissés au sol, ils s’appuient sur des batteries de capteurs, notamment optiques. Cette capacité est attendue, et bienvenue, mais elle s’accompagne d’une zone d’ombre : où sont opérés les traitements informatiques nécessaires à la détection de mouvement de la caméra, ou à l’analyse des objets observés par le robot aspirateur ?
La question n’est pas anodine. Comme beaucoup, j’ai attaqué le sujet de la vidéosurveillance chez moi avec une caméra IP Wi-Fi chopée à l’occasion d’une promo sur Internet il y a quelques années. Pour l’utiliser, je devais passer par l’application mobile du constructeur : c’est elle qui permet de recevoir les images ou les alertes à distance. Lors de l’installation, je suis passé rapidement sur les conditions d’utilisation et le parcours d’explications qui mentionnaient vaguement une possibilité de stockage dans le cloud, pressé que j’étais d’en tester le fonctionnement. C’est après coup, au moment de me connecter pour la première fois à distance à la caméra, que je me suis dit « hey, mais au fait, elles passent par où les images ? ».
Mon illumination est rhétorique : je sais très bien que ces images transitent par un serveur distant (le cloud du fabricant), qui gère ensuite l’envoi d’une alerte sur mon téléphone. Ce qui est moins évident en revanche, c’est ce qu’il advient des images ainsi envoyées : sont-elles stockées, analysées, utilisées à des fins d’entraînement, ou autre ? Et accessoirement, qui peut y accéder ? Compte tenu des nombreuses failles évoquées plus haut, il y a un risque, difficile à mesurer mais confirmé par l’expérience, que des images de mon intérieur circulent auprès de personnes malintentionnées. Bon, à la rigueur, s’il s’agit du portrait d’un cambrioleur ou de la langue pendante du chien, je m’en remettrai. Mais si ce sont mes enfants qui déclenchent la détection de mouvement, c’est une autre paire de manches. Exit la caméra premier prix.
Il se trouve que moi, comme bon nombre de lecteurs de Next sans doute, je suis sensibilisé à ces questions. Je suis aussi en mesure de circonvenir le problème. Je dispose chez moi de l’équipement nécessaire pour créer un réseau local privé, coupé d’Internet. Mes nouvelles caméras IP envoient désormais leurs images vers mon serveur domestique, sur lequel un logiciel déconnecté d’Internet, Frigate, réalise la détection de mouvement et peut, au besoin, déclencher via Home Assistant une alerte vers nos deux téléphones.
Pour un geek, cette configuration n’est pas particulièrement complexe (un routeur capable de gérer plusieurs réseaux locaux, des caméras choisies pour leur capacité à travailler en local, un serveur domestique chargé de coordonner l’ensemble), mais elle n’est pas triviale. D’abord parce qu’elle suppose une réflexion préalable, et quelques heures de paramétrage. Ensuite, parce qu’elle représente un investissement financier non négligeable, de l’ordre de quelques centaines d’euros.
Revenons-en à nos poils de chien
Revenons à nos moutons, ou plutôt à nos poils de chien. Ce n’est jamais expliqué très clairement dans les modes d’emploi, mais les aspirateurs robots fonctionnent un peu comme les caméras IP : ils disposent de commandes locales (les boutons physiques par exemple) et parfois d’intégrations dans des applications domotiques (Home Assistant, Apple HomeKit), mais le plus souvent, les fonctions avancées (détection d’objets, programmation pièce par pièce) ne sont accessibles qu’au travers de l’application mobile du fabricant, soi-disant parce qu’elles supposent des traitements réalisés à distance, sur ses propres infrastructures informatiques.
Qu’à cela ne tienne, je vais faire comme avec mes caméras : chercher un modèle d’aspirateur répondant à mes attentes (capacité à vider son bac à poussières à sa base, serpillière, gestion d’une programmation à distance pièce par pièce, cartographie de la maison pour optimiser le parcours, intégration dans Home Assistant pour éviter l’enfermement dans un écosystème propriétaire), mais avec un fonctionnement exclusivement en local, c’est-à-dire isolé d’Internet.
La démarche est aussi un enjeu de pérennité : s’il tourne uniquement en local, mon robot est à l’abri d’une éventuelle panne du cloud, ou d’une fermeture décidée arbitrairement par son fabricant (n’est-ce pas, les éditeurs de jeux vidéo ?).
Bref, deux-trois recherches sur Internet devraient bien me permettre de trouver ça ? Que nenni.
J’ai d’abord consulté quelques tests récents de médias tech, pour essayer d’isoler un ou deux robots considérés comme de bons rapports qualité-prix, sachant que je ne souhaite pas dépenser une somme à quatre chiffres pour une serpillière à roulettes. J’ai bien noté quelques références intéressantes saluées pour leur autonomie, leur aspiration ou leur gestion des obstacles, mais aucun des articles concernés n’abordait la question de la confidentialité. Seule exception : les tests et actus consacrés à l’entreprise états-unienne Matic, qui revendique une approche privacy first, mais ne distribue pas ses robots sur le Vieux Continent.
Je me suis donc tourné vers les forums et Reddit, où d’autres se sont déjà posé la même question. Et j’ai découvert, un peu surpris, qu’il n’y avait pas de solution évidente. Ou plutôt, pas de solution sans compromis.
Je vous la fais courte : la quasi-totalité des robots du marché qui disposent de fonctionnalités avancées imposent l’utilisation de l’application dédiée, et donc l’exploitation de données dans le cloud. Les fabricants présentent généralement ça comme une nécessité technique, et assurent offrir des garanties de pseudonymisation, voire des flux chiffrés, mais ils refusent que l’on coupe le cordon.
À défaut, le robot est limité à des fonctions de base (qui peuvent se révéler suffisantes mais ne répondent pas à mes attentes). Certains modèles récents affichent une compatibilité avec la norme Matter pour permettre un contrôle local natif plus étendu, en Wi-Fi ou en Thread, mais là aussi le niveau de contrôle reste limité.
Pour celui ou celle qui voudrait aller plus loin, la voie la plus complète, mais aussi la plus complexe, consiste à rooter l’appareil (remplacer son logiciel par une alternative non officielle). Plusieurs modèles courants (Dreame, Ecovacs, Roborock, Eureka) peuvent être déverrouillés au moyen du firmware Valetudo, mais la manipulation revêt plus ou moins de complexité selon les robots.
Pour certains, un simple flash via un PC sous Linux suffit. Pour d’autres, il faut intervenir physiquement sur la carte mère et donc rompre les scellés de garantie. Il y a quelque chose d’assez satisfaisant dans le fait de voir qu’une initiative particulière permet de court-circuiter le verrouillage orchestré par toute une industrie, mais celle-ci n’est valable que sur certains modèles (et parfois même uniquement sur certaines générations d’un modèle donné), et la manipulation a de quoi refroidir bon nombre d’utilisateurs néophytes.
Si l’on écarte cette piste « expert », l’acquéreur potentiel de robot aspirateur se retrouve confronté à trois choix : accepter de laisser ses données circuler vers un cloud extérieur, tirer un trait sur une partie des fonctionnalités associées, ou tout simplement continuer à passer l’aspirateur à la main. En ces temps qui imposent de réfléchir à l’impact environnemental de la tech, la dernière n’est probablement pas la plus mauvaise des solutions.
Reste que si l’on souhaite tout de même s’équiper, l’industrie nous place face à un choix cornélien : fonctions avancées ou vie privée ? De mon côté, je sais que je ne transigerai pas. Je me prépare donc soit à chercher un robot à prix raisonnable susceptible de passer par la case Valetudo, soit à compromettre les relations diplomatiques familiales en opposant mon veto au robot.
De la nécessité d’informer correctement
Chacun prend bien les risques qu’il souhaite, tant qu’il les a correctement soupesés. Avant de m’équiper plus sérieusement, j’ai utilisé pendant quelques semaines mes caméras connectées avec la Chine, parce qu’elles me rendaient un service dont j’estimais avoir besoin, mais je l’ai fait de façon précautionneuse, en veillant à n’activer les appareils que quand la maison était vide de tout occupant.
Ce qui m’ennuie, et motive en réalité ce long laïus, ce sont tous les utilisateurs d’objets connectés qui acceptent tacitement d’exposer leur vie privée à un risque parce qu’on ne leur a pas expliqué la nature du risque en question. J’ai posé quelques questions naïves à des gens de mon entourage ces dernières semaines, en mode : « Au fait, tu es sûr que c’est sécurisé ton robot ? Il a quand même une caméra et des fonctions qui permettent d’en prendre le contrôle à distance ? ». Dans certains cas, j’ai eu droit à des retours de type : « Ho ben oui, l’application est sur mon téléphone protégé par mot de passe, donc c’est sûr ».
Mauvaise réponse :/
La situation n’a cependant rien d’inéluctable.
Du côté des particuliers, il me semble primordial de sensibiliser sans relâche sur le sujet, et c’est bien sûr l’objectif premier de cet édito. Je prêche probablement des convaincus parmi les lecteurs assidus de Next, mais puisse ce texte contribuer à informer des internautes moins au fait des subtilités techniques de nos objets connectés.
Je profite de l’occasion pour en appeler à mes consœurs et confrères de la presse : bon nombre de médias consacrent d’innombrables news, tests et bons plans relatifs aux aspirateurs robots. Pourquoi ne pas intégrer à vos revues un paragraphe et des éléments de notation spécifiques au respect de la vie privée et à la confidentialité des données ? Vos tests y gagneraient en qualité, et n’y perdraient probablement pas tant que ça en conversion vers des liens affiliés.
Le dernier message s’adresse aux fabricants, avec un premier appel évident : quand allez-vous enfin prendre le mors aux dents et faire une passe complète d’audits sur vos outils afin d’en améliorer la sécurité ? Au-delà de cette simple mesure de bon sens, vous avez une carte à jouer en proposant des produits intelligents, mais véritablement respectueux de la vie privée. Plutôt que de simplement respecter a minima les exigences du RGPD ou du futur Cyber Resilience Act (CRA), faites de la confidentialité un argument commercial.
Si vous ne le faites pas pour vous, faites-le pour la paix de mon ménage !
Commentaires (97)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 7 septembre à 14h08
Le 7 septembre à 17h32
La réponse à la 1ère question du jeu « Tu te mets combien » (https://next.ink/254912/tu-te-mets-combien-version-next-avez-vous-les-reponses-aux-10-questions/) est donc… :
Modifié le 7 septembre à 14h23
C'est cela le véritable scandale, permettant à un attaquant de pouvoir dresser un portrait fin des habitudes de vie, des présences/absences, bref de choses relativement pérennes au sujet d'une habitation… mais ce rejet a habilement été tué en couvrant le faux sujet des ondes.
J'ai résisté aussi longtemps bien au-delà de la période pendant laquelle cela pouvait encore servir à quelque chose. En vain.
Modifié le 7 septembre à 14h36
Ah, c'est la courbe de charge en direct qui te dérange ? Tiens :
https://www.choisir.com/energie/articles/163354/comment-desactiver-le-partage-des-donnees-du-compteur-linky
bisous
Le 7 septembre à 14h43
Le 7 septembre à 22h38
Le 7 septembre à 14h50
Et inutile de polluer les commentaires de cet édito salutaire par des fake news !
Le 13 septembre à 20h35
La collecte toutes les 30min est optionnelle ET désactivée par défaut !
Le 7 septembre à 14h24
Le 7 septembre à 22h38
Le 7 septembre à 14h28
Par rapport à cet édito, je pense qu'il manque un angle : bien qu'il y ait des réglementations sur le sujet IoT ( EN 18031, RED cybersecurity requirements, le Cyber Resilience Act, la norme ETSI EN 303 645, ...), mais sauf erreur de ma part, aucune n'exige à l'appareil de fonctionner en local, de fournir des API locales REST ou MQTT (sauf une recommandation de l'ETSI EN 303 645 "Consumer IoT devices should remain operating and locally functional in the case of a loss of network access ". C'est un beau loupé réglementaire ...
Le 7 septembre à 14h39
Avec le nombre de sociétés sur le marché, j'imagine que ce n'est pas une exception.
Perso, tout passe sur mon serveur local connecté à Home assistant, et les connexions à internet sont bloqués au niveau du routeur.
Le 7 septembre à 17h13
Par contre, il faut être très poli avec le dev, car la dernière "Issue Github" est assez révélatrice (ça me refroidit un peu même).
Le 9 septembre à 13h18
Le 7 septembre à 14h34
On verra bientôt je pense, LG ou autre :P
216,000,000 Spy TVs | The LG Smart TV Problem
Le 7 septembre à 15h32
A désactiver pour éviter "l'espionnage" et libérer un peu de ressources CPU/Ram
ACR
Le 7 septembre à 15h46
Le 7 septembre à 16h10
Ce dernier tu as un interrupteur pour le désactiver physiquement.
Après si c'est pas ma TV qui m'écoute ça sera mon smartphone, mon micro-onde, ma voiture... :'(
Le 7 septembre à 16h47
Le 7 septembre à 17h03
Merci pour l'info
Le 7 septembre à 22h22
Modifié le 7 septembre à 14h48
Dans un autre registre, je cherche aussi des lunettes connectées, mais sans caméra ni écran, juste une petite led dans le coin de la vision pour avoir les notifications de mon téléphone. Mais clairement c'est pas un marché où y'a des marges, et donc y'a pas de produit...
Edit : Ah oui les TV aussi. Je rêve d'une télé entièrement open source...
Le 7 septembre à 20h19
Au moins j'ai la certitude qu'il ne peut pas passer sur le wifi de la maison pour accéder à Internet et l'intégration dans HA se passe en général très bien.
L'autre avantage c'est que c'est un protocole pensé pour du local, donc impossible pour le constructeur d'imposer une dépendance externe.
Le 7 septembre à 14h51
Depuis que j'ai mis un routeur/firewall/AP au cul de ma Freebox et que j'ai passé celle ci en bridge, j'ai commencé à tout segmenté sur mon réseau aussi.
Effectivement mon aspirateur Roomba et ma caméra Eufy chinoise depuis qu'ils sont sur un VLAN dédié et sans ouverture WAN ils innondent les logs de tentative de connexion vers l'extérieur mais fonctionne tout de même.
La caméra est géré par Frigate et Home Assistant en MQTT mais avec perte des commande PTZ pas compatible.
L'aspriateur Rommba par Home Assistant via API REST mais bien sûr avec le zonage qui avait enregistré au préalable et qu'il est impossible à refaire de 0 sans l'app officiel connecté au web.
En tout cas ça demande une charge de travail de maitriser la confidentialité de ce qui rentre et sort de son domicile et ça mériterait d'être exposé au grand public et facilité pour celui ci.
Le 7 septembre à 14h52
Quand je vois tellement de personnes qui clique "oui" partout sans réfléchir déjà ça fait peur.
Après mon niveau est de payer des enceintes ancien modèle plus cher que les nouvelles (plus petite, aussi puissante, etc...), car les anciennes n'ont pas de micro qui de base est relié à Alexa.
Quand à mon aspirateur robot, vu qu'il oublie au moins une fois sur trois la carte de mon logement, techniquement c'est plus vraiment une source d'information
Après j'ai une question vraiment sincère sur les caméras pour surveiller son logement. A par savoir l'heure exacte du problème, et au mieux le nombre et carrure des malfaiteurs, ça sert à quoi ? Dans quasi tout les cas ils seront partis bien avant que la police arrive.
Modifié le 7 septembre à 15h42
Et surtout n'oublions pas l'argument principal d'une vidéo-surveillance bien identifiée (c'est important) : la dissuasion ! De nuit le simple fait qu'une lumière s'allume fait renoncer la grande majorité des apprentis de la cambriole, si en plus t'as un panneau "vidéo-surveillance" devant chez toi, la plupart des amateurs se rabattent sur la maison du voisin qui n'en a pas.
Après bien sûr, si tu es le riche propriétaire d'un coffre fort plein de diamants bruts non marqués, tu vas attirer autre chose que des cambrioleurs débutants et aucun caméra de surveillance ne changera le résultat.
Le 7 septembre à 15h44
Bref, ils ont récupéré les images avec une copie sur scellé et nous ont dit qu'ils allaient les analyser et qu'ils avaient des outils pour améliorer le son et l'image.
Aucune idée de ce que ça a pu donner derrière mais ça s'ajoute dans une base et si un jour le mec non masqué se fait toper il pourra être rattaché à une affaire. Maintenant vu qu'on est en France j'ai jamais eu beaucoup d'espoir.
Le PV des gendarmes s'appuyant sur les images permet aussi de confirmer à l'assurance qu'il y a pas d'embrouille et bien eu un intrusion et non une tentative d'arnaque.
Le 8 septembre à 13h46
Le 7 septembre à 16h13
Le 8 septembre à 20h53
Le 7 septembre à 16h15
Le 8 septembre à 13h43
Tu m'as fait rire avec ton aspirateur et sa carte. Tu pourras peut-être détecter les pubs mal informées sur tes 14 chambres à coucher
Pour les caméras c'est parfois pour d'autres choses, comme vérifier une alarme incendie ou innondation. Utile pour les gens qui vivent loin.
Ou pour faciliter les démarches avec l'assureur.
Le 13 septembre à 20h46
Le 13 septembre à 21h27
Le 7 septembre à 14h59
Le 7 septembre à 15h05
Le 7 septembre à 15h56
En plus cela limite l'installation d'objets sur la trajectoire, tout le monde comprend instantanément le concept de rangement et de décors dépouillés.
Le 7 septembre à 16h01
Modifié le 7 septembre à 18h40
Le 7 septembre à 14h59
Perso, je prêche la parole de la "non connection à Internet d'autre chose qu'un ordinateur ou laptop" depuis 2007, et l'apparition de la toute première pierre à l'édifice : le premier smartphone.
On connait la suite : vidange du cerveau des gens au travers des "appli" et des "réseaux sociaux", aliénation et dépossession de leur capacité de raisonnement et de reflection. Puis enfin : contrôle des pensées et des gens devenus zombis au moyen de l'IA.
Incapables de réfléchir, de comprendre, de prendre du recul et de se questionner.
Il faut savoir se donner des règles et des bornes dans la vie, et les respecter. Si c'est connectable : c'est non.
Si c'est numérique, c'est non : les écrits papier + crayon ne se sont jamais fait volés à distance, à ma connaissance.
Le 7 septembre à 15h04
Ça peut être amusant de faire le ménage :
Le 7 septembre à 16h02
Le 7 septembre à 19h31
Ou alors, tu offre au chien une brosse, et les enfants se feront un plaisir de l'éplucher matin et soir.
L'alternative est de greffer un plumeau au bout de la queue de Medor.
Tant qu'à brasser de l'air, autant faire le ménage au passage.
Le 7 septembre à 15h07
Le 7 septembre à 16h01
ragefuite des données personnelles.RGPD Inside
Le 7 septembre à 16h22
Le 7 septembre à 15h14
Tant que ça leur simplifie la vie, c'est bon.
Depuis la mise en place du RGDP, j'hallucine toujours devant la proportion de gens qui se contentent de cliquer le plus vite possible sur "Accepter tous les cookies" pour se débarrasser de la bannière.
Le but était (entre autre) de réveiller les consciences. La finalité est que les gens râlent de devoir cliquer sur "accepter".
Modifié le 7 septembre à 15h20
Une activité qui dure 5 minutes, c'est déja 4 de trop....
On n'enseigne plus à nos enfants le temps de prendre le temps, de réfléchir, de se poser, de griffonner sur un bout de papier, de se concentrer, de laisser venir les idées, les solutions.
Une société de zombies nous attend.
Le 7 septembre à 16h38
Le 7 septembre à 20h09
Et j'ai failli péter un câble aujourd'hui sur actu.fr
J'ai eu ce panneau pourri alors que j'etais abonné et connecté.
Je me suis désabonné. Game over.
Le 7 septembre à 15h28
Le 7 septembre à 16h01
Modifié le 7 septembre à 16h16
Un particulier ne peut filmer la voie publique en continu.
Ce qui est autorisé, c'est de filmer à la demande (lors de l'appui sur le bouton d'un visiophone à l'entrée de sa propriété).
Le 7 septembre à 16h16
Le 7 septembre à 16h19
Le 8 septembre à 11h01
Et à la campagne, les gendarmes sont parfois bien content que votre caméra filme un petit bout de la rue devant chez vous... J'ai eu le cas récemment sur un vol de câble ADSL sur la commune, les gendarmes auraient bien aimé que ma caméra capte le camion qui est passé devant chez moi en pleine nuit. Malheureusement mes caméras étaient "trop bien réglées" 😅
Le 13 septembre à 21h30
Pour planter un procès pour vice dans la constitution du dossier, c'est effectivement idéal.
Le 14 septembre à 10h25
Et pour les vices dans le dossier il ne faut pas prendre les gendarmes pour des perdreaux de l'année... Évidemment qu'ils ne s'en servirait pas directement pour le dossier. Par contre ça oriente bien quand tu as la marque, la couleur du véhicule et qu'ils savent très bien déjà dans quel catalogue de délinquants chercher.
Le 14 septembre à 14h33
Quand on voit certains procès, on peut douter un peu de ton affirmation :-P
Le 7 septembre à 17h02
Le (gros) problème des aspis c'est de la rigolade !
Le 7 septembre à 17h05
Le 7 septembre à 17h08
Peut-être même que c'est déjà le cas (chez LG par exemple ?)...
Le 7 septembre à 19h32
Modifié le 9 septembre à 10h13
Le lien Youtube pour les TV est édifiant ! Perso j'ai pris une Panasonic, un des derniers qui n'a pas de m_rd_ comme Android TV. Elle n'a jamais été et ne sera jamais connectée à internet. Elle fonctionne exclusivement en "moniteur" avec le Raspberry Pi, soit en afficheur simple en HDMI affichant l'image de Kodi sur le Pi, soit en mode AP avec son logiciel lecteur vidéo (assez limité, mais c'est OK) en DLNA avec serveur sur le Pi. Le Pi, lui, est bien connecté en filaire à l'internet pour la source (cloud) diffusée en minidlna, mais ne faisant pas de "forward" c'est "étanche".
"Amusant" cependant de voir que ce genre de TV enregistre même sans network (mon cas) et serait capable d'utiliser des réseaux Wifi ouverts à portée pour exfiltrer les données... une chance alors qu'il n'y ait aucun réseau Wifi ouvert de ce genre à portée...
Le 7 septembre à 18h17
Un chien avait déposé une belle dose de crotte fumante et moelleuse à souhait, sur un carrelage ou un parquet (pas une moquette dans mon souvenir, dommage !).
Vous l’aurez sans doute deviné, lorsque l’aspirateur est passé il a méticuleusement éparpillé la merde du chien dans son sillage sur une grande partie du sol.
Les aspi-robots actuels ont semble-t-il intégré et éliminé ce problème. Mais peut-être qu’une bonne diarrhée peut encore leur poser des difficultés !
Le 7 septembre à 18h23
40€ via Leboncoin.
Pour le reste, étant un poissard, je ne fais rien hors garantie, donc mon seul geste de 'sécurisation' c'est de faire du zéro trust: enphase, dreame, la tv, l'ampli (grr) et la console sont sur le réseau wifi 'invité'. Les tel des enfants aussi d'ailleurs. En genéral ce réseau n'a accès qu'à internet, il ne voit pas les appareils voisins et encore moins les ordis.
Le 7 septembre à 20h35
Le 7 septembre à 22h44
Wifi 5ghz= pc, nas, imprimante
Filaire de la box= caméra et serveur nas
C'est pas évident sans investir beaucoup de temps ou de l'argent.
Le 8 septembre à 09h06
Personnelement des VLAN sur mon LAN domestique je trouve ca too much, j'ai une autre approche.
Sinon, sans dépenser bien beaucoup, un vieux PC avec deux cartes (pour ma part un vieux thincenter tiny) sur LBC ca se trouve pour deux fois rien. Une carte réseau supplémentaire c'est 10-15€ s'il n'y en a qu'une (à peine plus si tu veux des 5-10Gbps).
Ensuite tu mets opnsense dessus et tu peux segmenter, sécuriser. Tu peux aussi en profiter pour y coller un AdguardHome au passage, comme ca plus de pub sur ton LAN.
Le 7 septembre à 23h06
Le 8 septembre à 05h39
Le 7 septembre à 23h32
Je me suis posé la question de Valetudo cet été et franchement, je comprends la philosophie du développeur, mais là c’est vraiment une barrière à l’entrée élitiste : besoin de souder soi-même des composants électroniques à acheter séparément sur un site chinois puis réaliser un root en temps limité pour ne pas briquer l’appareil. J’ai passé quelques années de ma vie à rooter les premières vagues de smartphones Android chinois et je me sens bien incapable de rentrer dans sa logique ! Dommage car le projet répond vraiment à un besoin sans solution sur le marché, comme tu le soulignes bien dans ton article !
Modifié le 8 septembre à 07h44
Le 8 septembre à 12h47
Modifié le 8 septembre à 22h54
Le 13 septembre à 21h57
Il n'y a pas nécessairement de problème, mais sur une batterie dédiée ça peut être fastidieux (tu devras peut être recharger une fois en hiver pour éviter qu'elle arrive trop bas et s'use plus vite). Si tu choisis une plateforme commune avec d'autres appareils (Worx, Ryobi, etc.), tu risques moins ce problème.
Le 14 septembre à 12h10
Le 14 septembre à 14h35
Le 14 septembre à 19h57
Le 14 septembre à 20h02
Le 15 septembre à 15h14
Modifié le 18 septembre à 11h08
J'ai une tondeuse électrique avec fil électrique connectée à une prise électrique extérieure.
-> Pas de problème de cybersécurité.
Sauf si on pirate mon compteur Linky, mais là cela concerne plus Enedis.
Le 18 septembre à 11h35
Modifié lundi à 13h22
Je connaissais les cisailles, ou les sécateurs qui sont des outils manuels.
Tu veux sans doute parler d'une tondeuse électrique sur batterie poussée et guidée manuellement par un humain (cet être analogique qui de temps en temps lis Next.ink).
Lundi à 14h49
Mardi à 08h51
Mardi à 09h18
Mardi à 09h28
L'autre chose sur laquelle je suis plutôt septique serait qu'il faudrait se couper à tous les coups des dépendances externes selon ton raisonnement. Sur les choses stratégiques et essentielles, oui, il faut être indépendant au moins pour continuer de fonctionner en mode dégradé en cas de pépin. Mais l'appliquer comme règle générale, que ce soit pour des raison géopolitiques ou écologique, je ne sais pas trop quoi en penser, si ce n'est que c'est une règle trop simpliste à mon goût.
Mardi à 11h30
Mardi à 13h08
Je nuancerais toutefois sur le côté "tondeuse manuelle = low tech et tondeuse thermique = pas low tech" en reformulant par "tondeuse manuelle = plus low tech que tondeuse thermique", car la tondeuse thermique répond quand même pas mal aux critères low tech établis ici : https://fr.wikipedia.org/wiki/Low-tech#/media/Fichier:Infographie_low-tech.jpg. Et encore, dans mon cas, à partir du moment où j'ai déjà la tendeuse, le critère "autonomisation" est satisfait quand même, là où si je devais changer la tondeuse par une manuelle, ce ne serait probablement pas le cas. De plus, le moteur de la tondeuse lui même peut être réutilisé pour autre chose dès lors qu'on le possède, ce qui est aussi un principe du low tech. Un moteur, ça se répare, etc. Pas si simple donc...
Modifié mardi à 13h35
Mardi à 13h54
En revanche, je suis pas obligé d'acheter un robot tondeuse pour rajouter du chaos au chaos. C'était juste ça le sens de mon premier message :) Là, on diverge un peu
Mercredi à 11h50
À ce jeu là, nous serions nettement plus souverains en électrifiant tout : on n'a plus de pétrole pour faire tenir notre économie sans dépendre de fournisseurs à la fiabilité douteuse, en revanche, on a les ressources minières (évidemment, il faut les exploiter, mais elles sont néanmoins présentes) pour produire des batteries, et l'UE a encore une production de fer assez importante (et on serait bien inspirés d'inclure l'Ukraine, qui a une belle production).
Mercredi à 13h47
Pour les batteries, oui bien sûr, il y a des mines de lithium potentielles en France, mais 1. Ça met dit ans à commencer à rendre une mine productive, 2. Ça fait priori environ 10 ans qu'on le sais (ou plus), 3. J'ai pas entendu dernièrement qu'on avait beaucoup avancé sur la question. De plus une batterie, ce n'est pas qur du lithium, donc on dépendera de toute façon de l'import.
Mercredi à 15h48
Oui, et on est mauvais là dessus, aucun doute.
À un moment, il va falloir faire comprendre aux NIMBY que c'est ça ou retour à la carriole à cheval, ou à la marche à pieds.
On aura bien moins de problèmes à se fournir (sur le territoire européen) en fer et en phosphate qu'en lithium. Et rebelote : il vaut mieux importer un peu de sources variées (et pas nécessairement antagonistes) que de se limiter à ce qu'on a uniquement localement.
Mercredi à 16h03
Le 8 septembre à 23h49
Mais pour moi, c'est un tout petit sujet comparé au problème des réseaux sociaux, notamment ceux de meta. Avec en tête de file le problème de whatsapp, qui appartient à cette société à la pointe du foutage de gueule en terme de respect de la loi et de la vie privée, mais est devenue une quasi obligation pour être "normalement" intégré dans la vie sociale (lien avec l'école, avec des associations, avec le quartier, ...). Outre le fait que je passe pour un illuminé quand je suggère de préférer des alternatives offrant infiniment plus de garantie en terme de moralité et d'éthique, je suis de fait mis de côté dans bien des cas juste parce que je refuse d'installer ça, quelque soit l'appareil et les protections que je pourrai prendre (vu le nombre de personnes payées très cher pour travailler au quotidien à contourner toutes les protections possibles, c'est une bataille que je ne pourrai en aucun cas gagner).
Avec un peu de chance, de plus en plus de gens seront conscient du problème, et auront suffisamment de conviction pour le prendre en compte.
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?