Failles chez Mammotion : des milliers de robots tondeuses étaient contrôlables à distance
Christine de Stephen King, version tondeuse à gazon

Trois chercheurs indépendants en cybersécurité ont découvert 14 failles de sécurité critiques au sein de l’infrastructure qui sous-tend le fonctionnement des robots tondeuses Mammotion. Elles exposaient potentiellement jusqu’à 337 000 comptes utilisateurs, ouvraient l’accès aux infos des réseaux connectés, et permettaient accessoirement la prise de contrôle à distance.
Un gazon sans doute coupé au cordeau, mais une véritable porte ouverte sur le jardin. Trois chercheurs en cybersécurité se sont penchés sur l’application mobile fournie par Mammotion pour le pilotage de ses robots tondeuses.
Ils y ont découvert comment accéder en seulement deux requêtes à un compte admin branché sur l’infrastructure cloud qui en sous tend les fonctions connectées. De là, les failles se sont enchaînées, jusqu’à représenter un total de 14 vulnérabilités, présentées dans un rapport dédié.
Des robots ouverts aux quatre vents
À l’appui de leurs travaux, les trois chercheurs, Sammy Azdoufal (@n0tsa), Andreas Makris (@Bin4ryDigit) et Kevin Finisterre (@d0tslash), ont réalisé une attaque par piratage de compte sur un robot tondeuse détenu en propre. Ils revendiquent une prise de contrôle quasi totale, avec possibilité de piloter le robot à distance et visualiser les images transmises par la caméra.
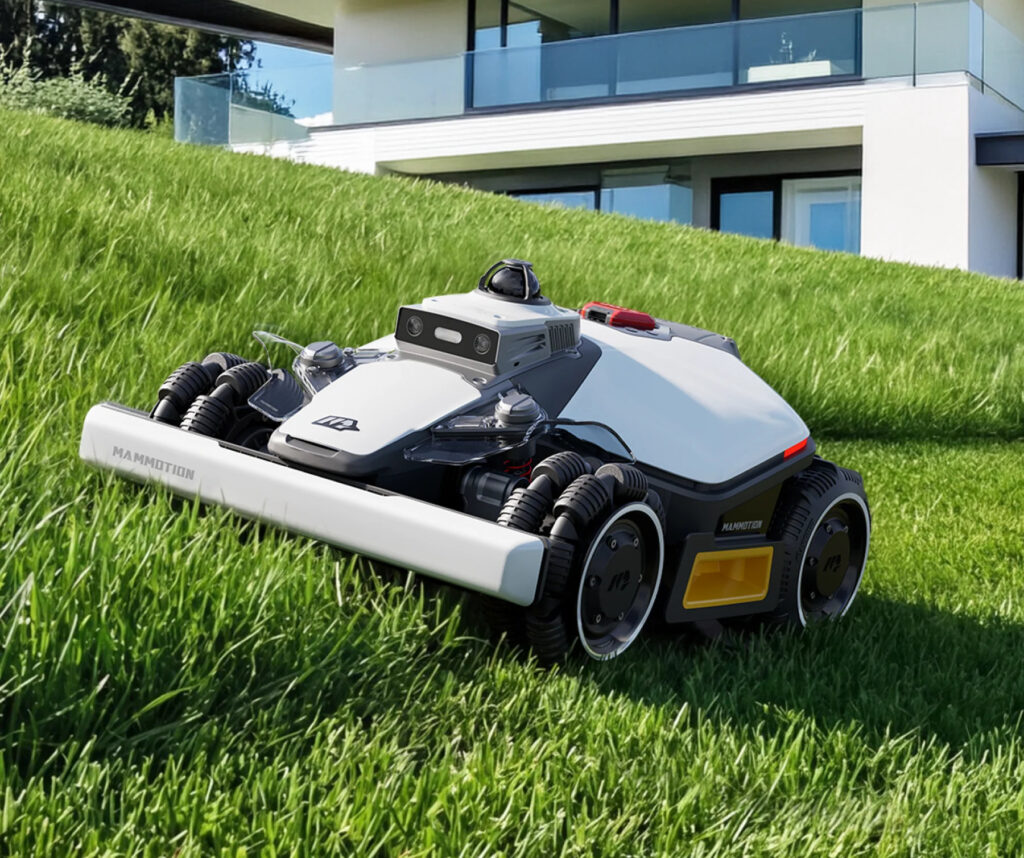
S’ils affirment ne pas avoir avoir parcouru l’ensemble des services cloud exposés, ils donnent un aperçu de la surface potentielle de l’attaque, estimée à 337 000 comptes utilisateurs énumérables sans authentification, répartis sur quatre serveurs régionaux, dont un serveur EU servant 85 pays, avec une « forte concentration en Allemagne, France et Suède ». Sammy Azdoufal, qui avait déjà mis au jour les failles de sécurité béantes des babyphones et caméras IP Meari et dix CVE dans des produits connectés Aqara, précise à Next qu’environ 49 000 comptes correspondent à des utilisateurs français.
Pour chaque appareil, l’accès découvert donnait selon eux la possibilité d’interroger le robot à distance et d’en faire remonter, sans vérification de propriété, les informations réseau telles que les coordonnées GPS, l’adresse IP sur le réseau local, l’adresse MAC, ou l’IMEI de la connexion mobile, mais aussi le SSID du Wi-Fi domestique, et le numéro IMSI de la carte SIM utilisée pour les communications en cas d’absence de Wi-Fi.
Les chercheurs affirment par ailleurs avoir pu énumérer 46 785 stations RTK dont les clés de chiffrement RSA-2048 étaient récupérables sans vérification de propriété. Ces stations sont un accessoire commercialisé par Mammotion (et d’autres fabricants) pour offrir une référence de positionnement plus précise que celle du GPS et donc améliorer la capacité du robot tondeuse à s’orienter dans le jardin ou respecter les instructions de tonte.
« La flotte RTK européenne de Mammotion fonctionne avec des cartes SIM M2M d’Orange France. Chaque station de base équipée d’un module 4G (IMSI 208012xxxxxxx) transmet des données d’identité cellulaire à tout utilisateur authentifié de l’application », affirment à ce sujet les chercheurs.
Si les données GPS d’un robot individuel suffisent pour localiser son emplacement, les chercheurs suggèrent, sans l’affirmer explicitement, que l’exposition de cette infrastructure de communication mobile ouvrait la voie à des attaques à plus grande échelle.
Une communication assez limitée
La première et peut-être la plus inquiétante découverte tient à la façon dont les chercheurs ont pu accéder au cloud de Mammotion. D’après leur rapport, le fabricant référençait dans son application un endpoint (un point de terminaison pour se connecter à l’infra) lié à son serveur situé en Chine qui retournait, sans authentification ou token préalable, un mot de passe à usage unique (on parle de code OTP, pour One-Time Password), qui en réalité n’expirait pas.
Ce code à usage unique est lié à la récupération en cas de mot de passe oublié. Pour un utilisateur lambda, il faut en principe une demande de réinitialisation pour que ce code soit généré, puis reconnu au niveau du endpoint. « Pour admin@mammotion.com, la situation était différente. L’administrateur n’avait apparemment jamais déclenché sa propre procédure de mot de passe oublié ; son code OTP enregistré n’avait donc ni durée de vie ni renouvellement. Il était juste là », décrivent les trois auteurs, avant de résumer : « Deux requêtes HTTP non authentifiées et vous possédez le compte administrateur Mammotion ».
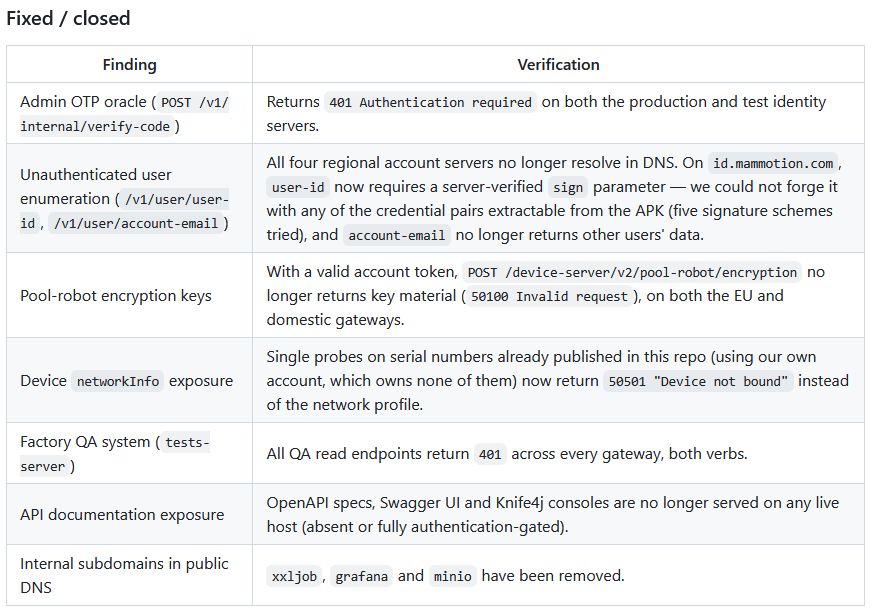
Le dépôt GitHub créé pour l’occasion liste également les échanges par écrit entre les trois chercheurs et les services techniques de Mammotion. La conversation achoppe principalement sur des questions de forme, peut-être motivées par le passif de Kevin Finisterre avec la marque, quelques années plus tôt. Ce dernier s’était en effet inquiété de voir un service SSH tourner sur son robot, et avait donc demandé à la marque le mot de passe permettant de s’y connecter pour investiguer le sujet. Il s’était vu opposer une fin de non recevoir.
D’après la transcription publiée dans ce rapport, Mammotion indique avoir pris en compte les remarques des chercheurs et implémenté des « mesures de protection » adaptées. Affirmant travailler avec des institutions externes dédiées à la sécurité, elle a en revanche refusé d’ouvrir un canal technique avec les intéressés qui réclamaient la mise en place d’un processus de divulgation responsable. Elle ne livre par ailleurs aucune réponse sur le fond, mais a tout de même fini par corriger les failles les plus sérieuses. C’est ce constat qui a conduit les trois auteurs à publier leur rapport, daté du 21 août et mis en ligne sur GitHub le 24 août dernier.
Leurs conclusions relèvent d’ailleurs que trois problèmes restent en suspens : un secret codé en dur dans un élément JavaScript public, un processus d’auto-enregistrement de clients avec une adresse de redirection arbitraire ouvrant, par exemple, la voie à des tentatives de phishing, et des sous domaines internes résolus via des DNS publics.
Sur sa page de support, Mammotion s’engage à assurer des mises à jour de sécurité continues pour tous ses produits pendant les cinq ans qui suivent leur mise sur le marché. Contactée par nos soins le 24 août et relancée depuis, l’entreprise n’a pas répondu à nos questions.

Commentaires (39)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 4 septembre à 09h33
Modifié le 4 septembre à 14h15
Le 4 septembre à 09h53
Modifié le 4 septembre à 10h20
J'en deviens même schadenfroh lorsque j'entends des connaissances raconter leurs déboires avec leurs super machins connectés.
Le 4 septembre à 10h29
Le 4 septembre à 10h59
Modifié le 4 septembre à 11h24
Car c'est pas toujours simple de trouver 1h pour passer la tondeuse thermique (entre emploi du temps, météo, heure ou c'est autorisé). Et quand le temps s'y mets, sa devient un vrai délire...
Pourtant j'aime bien le thermique, mais le rebot me libère du temps pour autre chose.
Moi ma tondeuse thermique à 15 ans... Et je viens de lui faire un swap moteur +30% de puissance/cylindré...
La lame a embrassée une souche et sa a tordu le vilebrequin (je savais même pas que c'était possible).
Le vilebrequin neuf chez B&S est a prix d'or... Plus simple de changer le moteur.
Le 4 septembre à 12h47
Modifié le 4 septembre à 13h28
Techniquement c'est possible d'avoir toutes les fonctionnalités qu'ils disent être recherchées par les clients sans dépendre de serveurs externes. Mais les constructeurs ne veulent pas, et parfois je me demande bien pourquoi.
Le 13 septembre à 12h18
Il y'a en général un wifi émit par l'appareil, il faut s'y connecter : il faut désactiver la data du téléphone, n'activer que le wifi, se connecter au wifi de l'appareil, saisir une URL, accepter l'erreur de certificat, pour enfin commencer le paramétrage.
Autre solution via bluetooth, mais là aussi l'ergo n'est pas top il faut en général désactiver le Wifi 5GHz de la maison pour ne se connecter qu'en 2,4Ghz installer l'appli, qui vous guide.
Ce n'est que le début : il faut aussi que le wifi (et le réseau) soient correctement sécurisés.
Y'a 20-25 ans on avait déjà des caméras IP (Axis notamment) : elle balançait le flux MJPEG en clair sur un serveur HTTP hébergé par la caméra, avec de mauvaises config réseau des tonnes de flux se sont retrouvés accessibles sur internet sans protection.
Ça c'est pour un iOT intérieur, pour une tondeuse dans le jardin, on ajoute la complexité d'avoir le wifi de la maison à portée...
Franchement je comprends les caméras avec cloud publique, ou une tondeuse qui contient une carte SIM : ça fonctionne simplement.
Modifié le 13 septembre à 21h45
Pour une connexion à l'appareil par WiFi, y a le WiFi direct, qui est techniquement à peu près ce que tu décris mais l'application de l'appareil se charge de faire tout ça pour toi et de te rendre ton WiFi à la fin. L'ergonomie est un peu moins bonne qu'en Bluetooth parce que tu perds ton WiFi pendant un certain temps mais ça reste correct, surtout si tu configure tout sur l'application et qu'il change de connexion juste le temps d'envoyer la configuration.
L'objet peut aussi se connecter à ton WiFi sans pour autant utiliser Internet et avoir besoin de serveurs externes. Et là, hormis la première configuration, il est accessible sans difficulté.
Sur PC, que ce soit en WiFi ou Bluetooth, on a l'habitude de faire le genre de trucs que tu décris donc c'est OK je trouve, et c'est bien quand on peut le faire aussi comme ça sans passer par un smartphone. Les non connaisseurs ne font plus ça sur PC de toute façon.
Le 14 septembre à 08h23
Tant mieux si tu as pris l'habitude et trouve ça simple, ce n'est pas mon cas et je ne vois comment expliqué ça simplement à quelqu'un de non-informaticien. Je ne vois pas non-plus comment avoir un wifi dédié avec ces manips (à moins d'ouvrir le wifi "iOT" en grand le temps de l'ajout, ce qui implique de bidouiller les règles de routage / VLAN, synchroniser l'appareil, remettre les régles précédentes du router )
Je trouve zigbee largement plus simple là-dessus : tu actives le mode découverte depuis la box domotique, et tu as 5 min pour brancher voir appuyer sur un bouton sur le device à ajouter.
Modifié le 17 septembre à 17h57
Tu expliques à beaucoup de non-informaticiens comment utiliser de l'IOT sur PC ? Je n'en connais aucun qui fasse ça sur PC, ils le font sur smartphone.
Se connecter en appuyant sur un bouton, ça existe en WiFi aussi. C'est bien dommage s'ils ne l'implémentent pas.
Modifié le 20 septembre à 10h55
Pour ma part j'ai séparé 2.4 et 5 en deux SSID disctincts quand j'ai réalisé qu'aucun device (smartphone récent, portable AX210...) n'avait une double radio : il sont connecté soit en 5GHz soit 2.4GHz, donc le prétendu gain (cumul de canaux) du Wifi 6 n'existe pas dans les faits.
La sélection "automatique" est en générale très mal codé, et le device switche trop facilement sur le 2.4Ghz (et ses débits catastrophiques), quand le 5Ghz tient encore largement la route.
J'ai fait quelques tests dans ma maison, le 5Ghz porte presque aussi loin que le 2.4Ghz, et les débits sont toujours largement supérieur. La raison est que la puissance autorisée est 2x plus élevée sur certains canaux 5Ghz, cela compense -dans le cas de ma maison- la moindre portée de la fréquence.
À certains endroits du jardin le tel repasse en 5G et je dois connecté sa VPN si j'ai besoin de contrôler un truc local, en 2.4Ghz j'aurais été connecté au wifi, mais sans pouvoir naviguer normalement.
Modifié le 20 septembre à 12h41
Pour la sélection automatique, en effet ce n'est pas toujours optimal niveau débit. Après faut voir les cas où ça gêne, je pense moins nombreux que les cas où ça ne gêne pas et évite des manips quand on déplace des trucs. A la rigueur avec un bon contrôle sur le point d'accès, on doit même pouvoir faire les 2, un SSID en 2.4 GHz, le même en 5 GHz, et un autre distinct aussi en 5 GHz sur les mêmes canaux pour les périphériques où on veut garantir un bon débit.
Le 4 septembre à 11h51
Le 4 septembre à 11h52
Le 4 septembre à 10h16
Le 4 septembre à 10h28
Le 4 septembre à 12h07
Modifié le 4 septembre à 13h18
Pour ma part, en passant manuellement la tondeuse, je n'ai jamais croisé de bestiole restant planté devant. Je veux bien que ces modèles font moins de bruit, mais quand-même, elles en font un peu et les animaux ne sont pas sourds.
Le 4 septembre à 16h59
Modifié le 4 septembre à 17h08
Modifié le 6 septembre à 08h33
Désormais c'est les tondeuses robots, souvent activées la nuit qui en rajoute une couche sur cet animal noctambule au point de devenir une cause de mortalité importante. Et oui, ils se roulent en boule devant une bagnole alors une tondeuse robot...
Eviter les programmations nocturne évite une bonne partie des risques, déjà. Le jour c'est rare d'en voir (individu malade... ou parfois femelle qui a les crocs avec l’allaitement et cherche à bouffer en journée auquel cas si blessée c'est la portée qui crève).
Modifié le 6 septembre à 09h17
Le 4 septembre à 15h07
Le 6 septembre à 08h31
Puis pour ma part je m'arrête plusieurs fois dans une tonte devant une abeille qui butine (c'est pas un gazon anglais) et n'a aucune intention de se décrocher avant d'avoir fini. Le robot ne fait pas cela et passe bien plus souvent.
Le 6 septembre à 10h39
Le 4 septembre à 12h33
Ainsi je crée une marque - un matériel - et une infra pourrie de "truc connecté", je vends, je m'enrichis, mes clients se font voler/percer par ma faute, mais je ne risque rien, je peux encaisser tranquillement.
Chouette monde.
Le 4 septembre à 12h42
On nous ressortira ensuite que "le marché ne fait que répondre aux attentes des consommateurs", comme si c’était une loi naturelle. Je n’y crois pas : le marché sait aussi créer la demande, imposer des usages et niveler vers le bas dès lors que ça permet de vendre plus vite, moins cher et plus souvent.
Cette dérive ne date pas d’hier, mais avec le tout-connecté, on en voit de plus en plus explicitement les conséquences.
Modifié le 4 septembre à 22h22
Le 4 septembre à 13h11
Ainsi que le film du même nom mais qui n'a utilisé la nouvelle ci-dessus qu'à des fins publicitaires et n'en reprend quasiment rien.
Le 4 septembre à 15h02
Je ne veux pas tondre moi-même.
Je ne veux pas embaucher quelqu'un pour tondre.
Je veux que tout se fasse tout seul, j'achète un robot.
Je ne prend pas la peine de chercher un modèle non connecté.
Je ne me pose aucune question.
Je me fais pirater.
Je suis fier de moi.
Vivement que je puisse acheter un robot humanoïde pour la maison !
Le 4 septembre à 15h23
Le 5 septembre à 21h22
Le 6 septembre à 10h31
Le 6 septembre à 08h43
Et quand on voit qu'il devient impossible d'acheter une TV simple, sans doute bientôt un frigo qui fait juste du froid (et fiable sur 2 décennies)...
Mais il reste des gens qui n'en veulent pas ainsi que de l'inflation des prix qui va de pair dans l’électroménager en particulier: A voir si le tarif de fonctionnalités dispensables va causer un effet similaire au marché auto, notre parc en étant à 12 ans d'age moyen, qui font chuter les ventes en neuf pour favoriser l'occase et éviter la bagnole espion, qui freine car elle a cru voir un obstacle ou pas lue le bon panneau...
Un marché à venir pour le "frigo con", la "TV conne"... Au moins contrairement à l'auto il n'y aura pas l'Europe (encore merci à elle, ne pas se demander pourquoi l'Islande a dit non) pour imposer des stupidités aux fabricants qqsoit l'avis du client qui n'a plus d'autre choix que ne plus acheter que d'occase... et cubaniser le pays.
Le 7 septembre à 10h40
Le 7 septembre à 17h12
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?