Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander
Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.
Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).
Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.
« Une arnaque sophistiquée »… avec un email
En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.
Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !
Selfie, carte identité, relevé de compte, IBAN…
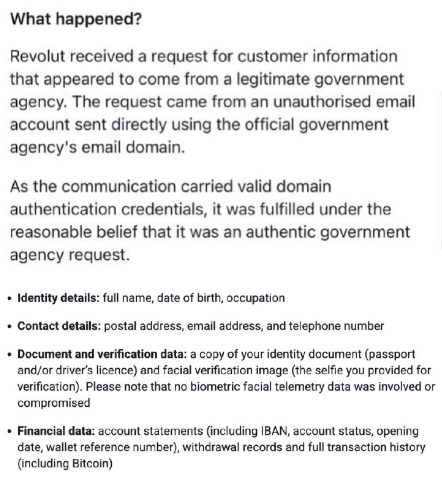
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».
Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.
Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».
De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.
Ce n’est que le début ?
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.
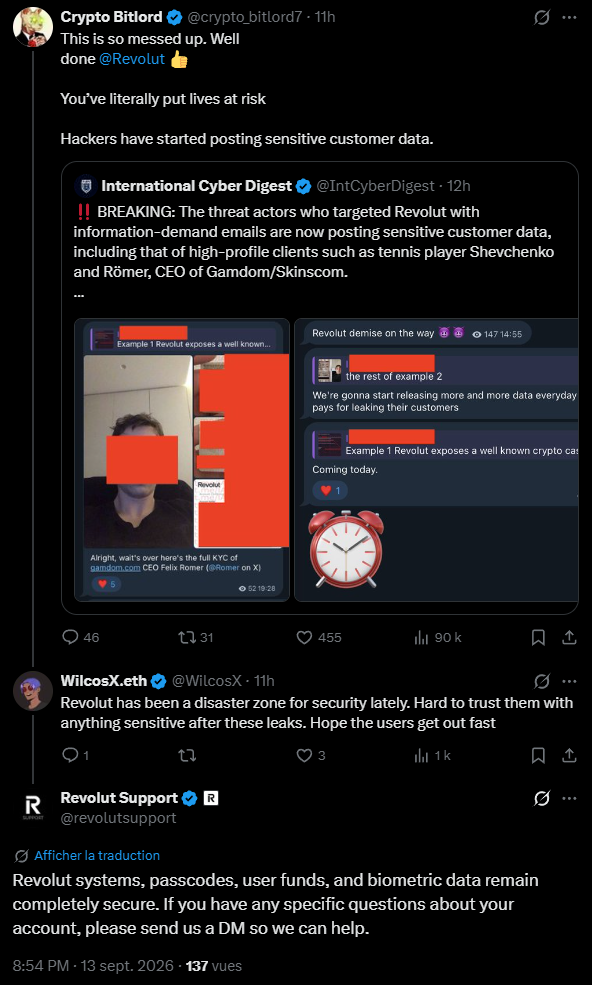
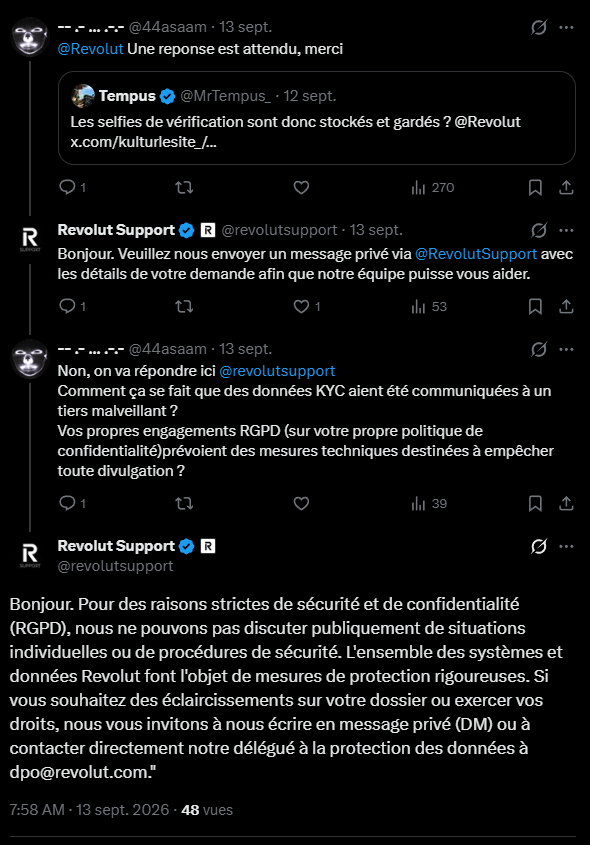
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.
Revolut fait l’autruche
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».
Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.
Commentaires (68)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 14 septembre à 09h56
Modifié le 14 septembre à 11h39
Si certains sont intéressés, j'ai de la documentation (au format markdown) à fournir.
Edit : voilà une copie (il y a le formatage markdown, donc l'enregistrer dand un .txt en .md et à consulter avec l'outil adéquat) : https://pastebin.com/8QJ1ECGL
Côté renvois vers leurs serveurs, rien n'est prouvé pour le moment, je n'ai pas été jusque là, mais si certains veulent jouer, ça vous servira de base.
Le 14 septembre à 10h52
Le 14 septembre à 11h37
Vous pourrez tous voir à quel point tout ceci est fort sympathique...
Le 14 septembre à 11h53
Ne pas oublier qu'en France, à moins que la banque puisse prouver une négligence grave de la part de son client, c'est elle qui doit prendre à sa charge les conséquences financières d'un piratage (oui, c'est la loi, en pratique, ça peut être un peu le parcours du combattant).
Le 14 septembre à 10h55
Car mon avis c'est loin d'être la seule appli bancaire à faire ça.
(Je suppose que ces infos restent pas en local elles sont exportées chez Revolut pour "anayse de sécurité"... ? De toute façon aujourd’hui la sécurité c'est le nouveau mot pour "terrorisme": Dès qu'il prononcé , il justifie tout)
J'y connais rien en java, apk & tout et c pour ça que je viens de me prendre un One Plus 6 d'occase à passer sur PostmarketOS , car cette situation sur le mobile me plaît de moins en moins au fil des jours.
Truc "marrant" : Pour rooter un tel il faut d'abord passer en mode développeur, et pour se faire démarrer au moins une fois l'OS de base, dont l'installeur insiste assez fortement pour se connecter au réseau...
Le 14 septembre à 11h11
Le 14 septembre à 11h17
On compartimente avec ce que l'on veut bien leur laisser montrer.
Le 14 septembre à 12h14
Par exemple, j'avais l'app CFF (trains en suisse) dans le profil principal. Et en achetant un billet, fallait confirmer sur l'app de la banque, dans l'autre profil. Le temps de valider et de revenir sur le profil principal, l'app CFF s'était fermé 😭
Pour moi tout ça est insupportable et ça ne reste que de la bidouille. Le mieux c'est de faire en sorte pour s'organiser autrement et ne pas avoir besoin de ces apps.
Le 14 septembre à 12h33
Le 14 septembre à 13h49
L'appli sert pour l'authentification forte du client.
Virements depuis le site web de la banque : impossible
Augmentation de planfonds en autonomie : impossible
Blocage de la carte en autonomie : impossible
Achats sur Internet : impossible
Utilisation avec un xPay : impossible
...
Sans compter le raccourcis vers les contacts de ta banque (conseiller, service fraude, service opposition, ...) bien pratique quand ça se passe mal dans ta vie.
@supersarmaC'est logique qu'un App bancaire vérifie si le tel est rooté.
S'il l'est ça peut être involontairement (compromission) et alors l'environement n'est plus sain.
Dans la mesure où ça donne accès à l'ensemble de tes finances, je trouve ça assez logique qu'ils attendent qu'un certificat valide le bon fonctionnement du système.
Le 14 septembre à 12h06
Le 14 septembre à 12h58
Je ne sais pas pour le moment ce que renvoie l'app a ses serveurs, mais elle récupère quasiment toutes les informations privées en lien avec l'OS/téléphone de l'utilisateur.
Celle du Crédit Mutuel se limite au binaires su et la présence de quelques services pour le moment, sans doute davantage contrainte par le droit français par défaut, et plutôt dans la prudence.
Le 14 septembre à 12h58
C'est peut-être le fait d'utiliser un framework ou une lib qui fait tout ce taf. Le fait que cela fasse un tas de chose du genre "hardware capabilities" permet de gérer les erreurs en cas de "call".
Et comme on demande des tas de choses aux gens qui développent ce genre de lib/framework... ça finit par faire la cuisine et le ménage.
Je pense qu'on peut dire cela d'une tonne d'application mobile quelque soit le domaine.
Je dis pas que c'est le cas, juste une possibilité.
Le 14 septembre à 13h52
Puis ils se sont fait pincé pour pas mal de choses ces dernières années qui étaient plus que borderline.
Modifié le 16 septembre à 07h28
Tu multiplies par le nombre d'outils de root possible et de rustines pour ne pas se faire détecter : tu te retrouves avec une appli bancaire dont la moitié du code sert à détecter le vilain root, et peut ressembler plus une fois dézippée plus à un cheval de Troie qu'à un portail vers un site web...
J'avais dézippé l'apk de Fortuneo pour voir comment ça fonctionne, et c'est exactement ça : beaucoup de machin anti-root, tout le reste sont des appels d'API REST : l'appli n'est qu'une coquille vide du site web, en fait je pense que ça pourrait être un simple CSS sur le site web
Le 14 septembre à 09h57
Le 14 septembre à 10h09
Bref pas cher mais y’a bien une raison aussi.
Le 14 septembre à 10h10
Le 14 septembre à 10h14
Le 14 septembre à 10h22
Le 14 septembre à 12h28
Le 14 septembre à 13h53
Le 14 septembre à 15h42
Tout ça sous couvert que c'est une obligation légale de vérifier régulièrement l'identité (mes autres assurances ailleurs m'ont jamais fait ça en X année).
Bien sûr impossible de récupérer l'attestation scolaire pour la rentrée 2026 tant que je remplissais pas le formulaire avec envoi des documents, pas de chance pour eux le renouvellement de contrat est arrivé en même donc j'ai résilié et migré le contrat chez un autre assureur où j'avais déjà des contrats et qui m'emmerde pas avec ce genre de demande.
Le 14 septembre à 10h16
Selfie, carte d'identité, IBAN, c'est la pire fuite de tous les temps, non ?
Le 14 septembre à 11h11
=> Si elles se font pirater, les pirates ont donc tout le nécessaire pour ouvrir un compte à ta place.
Après, le vol d'identité c'est devenu monnaie courante , notamment pour les doublettes de plaques , la SNCF qui envoie scrupuleusement des prunes à n'importe quelle info de contact qu'on leur donne, ...
C'est toujours un renversement de la charge de la preuve - c'est à la victime de se battre contre des moulins à vent façon LLM avec 3 token.
Pour moi , pour les boites (ou l'état) qui envoient des amendes à tord, ça devrait être 1000€ de pénalité à la victime par envoi après signalement par la personne.
Parce qu'actuellement pour la SNCF (surtout eux mais d'autre aussi) le chemin de moindre résistance c'est d'ignorer toute erreur et continuer à envoyer des amendes à l'infini , en espérant que des innocents paient quand même par lassitude.
Là pour les banques j'ai le sentiment que ça va être pareil....
Le 14 septembre à 11h37
Le gouvernement Francais est toujours pret a passer des lois liberticide sous couvert de terrorisme, blanchiment et divers fraudes.
Le 14 septembre à 11h57
Le 14 septembre à 13h08
De ce que j'en ai compris, l'EU impose que les établissements financiers respectent l'AMLD , et la France comme tous les pays EU doivent traduire ça dans leur droit national. Avec plus ou moins de zèle....
Et j'ai pas dit que la France n'était pas en 1ère ligne - les lois européenne sont bien votés par les états-membre in fine, il est facile de voir qui est à l'initiative de ce genre de procédures.
Le 15 septembre à 07h32
Modifié le 15 septembre à 12h55
Le 14 septembre à 10h21
C'est probablement un prérequis et nous on le sait pas
Le 14 septembre à 10h23
Le 14 septembre à 12h33
Modifié le 17 septembre à 22h06
Donc exit Bourso, et bonjour banque avec guichet, qui me permet d'aller sur le web avec appareil de sécurisation autonome. Transfert de tous les fonds depuis Bourso vers la "banque en dur" !
Agissez ainsi, il n'y a que ça qu'ils comprennent : quand ça touche le portefeuille !
Le 18 septembre à 14h29
Le 21 septembre à 15h12
Le 14 septembre à 10h30
Entre guerre hybride et hack malveillant, on n'est pas sorti de l'ornière.
Le 14 septembre à 10h49
Le 14 septembre à 10h54
Le 14 septembre à 11h10
Je ne comprends même pas qu'ils aient une licence de banque en France.
Heureusement qu'ils n'ont pas de guichet: il suffirait de leur demander de l'argent avec un s'il vous plaît...
Le 14 septembre à 11h15
Le selfies supposés effacés après la procédure... Ou pas.
Bande de cons.
Le 14 septembre à 12h35
Pour une vérification d'identité, si c'est du "one shot", ça peut être immédiatement effacé (et on recommence à la prochaine connexion sur le service en ligne).
Le 14 septembre à 16h21
Le 14 septembre à 16h33
Le 14 septembre à 12h33
Modifié le 14 septembre à 12h37
- Bonjour, ce serait pour faire un virement
- Vous avez rendez-vous ?
Véridique. Pas de disponibilité avant 48h pour le rendez-vous, puis le jour dit, 1h de retard.
Le 15 septembre à 12h58
Le 14 septembre à 12h39
Le 14 septembre à 12h50
Le 14 septembre à 13h33
Modifié le 14 septembre à 16h41
SPF, DKIM...
Je ne sais pas si ça un rapport, lisez cette actu :
https://www.leparisien.fr/faits-divers/diplome-en-genie-informatique-un-jeune-homme-arnaquait-notaires-et-entreprises-en-se-faisant-passer-pour-un-procureur-ou-un-commissaire-13-09-2026-6AI4T4GC2BCHJG5RZ5CM2P4PAA.php
C'est un serveur de messagerie en .gouv.fr qui s'était fait pirater, ce qui donne de la légitimité au mail.
Modifié le 14 septembre à 18h50
Le 14 septembre à 21h46
Le 15 septembre à 12h29
J’y connais rien en demandes publiques, mais dans pas mal de domaine un donnée importante ne passe pas dans un mail.
Modifié le 15 septembre à 15h07
Le 14 septembre à 16h24
Mais pourquoi ils gardent les selfies ??
Une fois que tu as prouvé ton identité, ça devrait dégager immédiatement non ?
Le 14 septembre à 18h28
Le 14 septembre à 19h11
Le 14 septembre à 21h21
En gros, ça marche pour prouver une identité à un instant T, genre pour retirer un colis ou pour prouver que le nom sur le billet de train est bien le bon. Mais on ne peut pas garder une copie du contrôle pendant les 5 ou 10 ans réglementaires.
Après, ce projet a vraiment été conçu et lancé avec les pieds. Le psychodrame de la SNCF et France Identité qui lavent leur linge sale en public a laissé des traces.
Le 16 septembre à 07h41
Le 16 septembre à 09h29
Le 16 septembre à 09h46
Le 16 septembre à 10h12
Mais si la vérification se fait à distance, alors il existe bien une photo qui est stricto sensu un document qui a été utilisé pour vérifier ton identité.
Le 16 septembre à 10h24
Elle sert au processus de vérification d'identité, c'est tout.
Le 15 septembre à 15h39
Le 16 septembre à 07h34
Que ce soit demandé pour valider ton identité à l'ouverture du compte OK, mais une fois validé les fichiers devraient être systématiquement supprimés conformément au principe de minimisation des données.
Deuxième point : tout a fuité ! donc les scans de pièces d'identité étaient stockées au même endroit que les opérations courante relevés de compte...etc... ça aussi ne me semble pas très conforme !
Le 16 septembre à 09h28
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?