Hausse de prix pour les Raspberry Pi 4 et 5 de 2 Go, qui passent à 66 et 76 euros
C’est déjà la troisième hausse cette année. La première remonte à février et quasiment tous les modèles étaient touchés, la seconde en avril. La fondation expliquait alors avoir pu maintenir le prix des Raspberry Pi 4 et 5 avec 1 Go et 2 Go de mémoire, entre 35 et 65 dollars : « Ce sont des ordinateurs Raspberry Pi modernes, performants et polyvalents, proposés à des prix abordables ».
Eben Upton annonce que, face aux hausses incessantes du prix de la mémoire, la situation est « désormais devenue insoutenable, et à partir d’aujourd’hui, nous augmentons le prix des variantes 2 Go de 12,50 dollars, à 67,50 dollars pour le Raspberry Pi 4 et à 77,50 dollars pour le Raspberry Pi 5 ». Les versions avec 1 Go des Raspberry Pi 4 et 5 ainsi que celles avec 2 Go des Compute Module 4 et 5 restent au même prix.
Voici les prix actuels chez Kubii, un revendeur officiel du micro-ordinateur (âme sensible, s’abstenir) :
- Raspberry Pi 4 1 Go : 41,70 euros
- Raspberry Pi 4 2 Go : 66,30 euros
- Raspberry Pi 4 3 Go : 87,75 euros
- Raspberry Pi 4 4 Go : 123 euros
- Raspberry Pi 4 8 Go : 192 euros
- Raspberry Pi 5 1 Go : 50,94 euros
- Raspberry Pi 5 2 Go : 76,80 euros
- Raspberry Pi 5 4 Go : 136,80 euros
- Raspberry Pi 5 8 Go : 216 euros
- Raspberry Pi 5 16 Go : 360 euros
La fondation en est même à conseiller, suivant les usages, « d’envisager un modèle moins récent, comme le très populaire Raspberry Pi 3B, 3A+ ou 3B+, qui pourrait offrir les performances nécessaires pour votre projet à un coût moindre ».
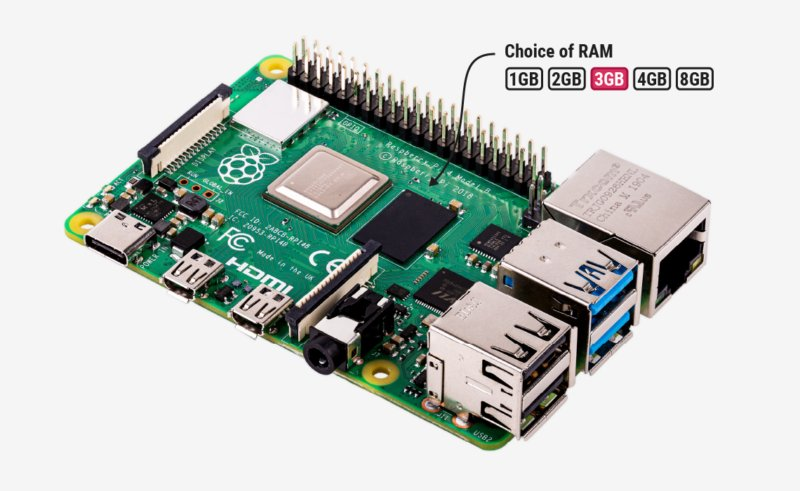
Pour rappel, les prix officiels du Raspberry Pi 4 à son lancement étaient de 35, 45 et 55 dollars pour respectivement 1, 2 et 4 Go de mémoire. Le Raspberry Pi 5 de 2 Go est arrivé presque un an après le lancement de la cinquième génération (à partir de 70 euros pour 4 Go), pour 57 euros.
- Le Raspberry Pi 4 annoncé : Cortex-A72, jusqu’à 4 Go de LPDDR4, Gigabit, USB 3.0, 2x 4Kp60
- Voici le Raspberry Pi 5 avec des améliorations à tous les étages et… un bouton Power
- Raspberry Pi 5 : 2 Go et stepping D0 pour baisser le prix à 50 dollars
Face à ces envolées de prix, la fondation a bloqué via le firmware le changement sauvage de puce afin d’éviter, selon ses dires, que des personnes peu scrupuleuses soudent des puces de plus grande capacité, mais de moindre qualité. Cette position stricte a largement fait réagir, surtout venant d’un fabricant prônant l’ouverture et la bidouille.