
Une fuite massive à l’ANTS ? De la recherche du buzz au recadrage cinglant de l’ANSSI
Un inconnu vous offre un influenceur, c'est l'effet magique d'Impulse

Après avoir multiplié des messages d’alerte anxiogènes au sujet d’une fuite de 10 à 12 millions de données provenant prétendument de l’Agence Nationale des Titres Sécurisés (ANTS), un « gentil hacker », aux méthodes le rapprochant des « influenceurs » en quête de buzz, vient de reconnaître que « ce n’est peut-être pas l’ANTS, certes… ». Reste à identifier la provenance et la nature des données.
Ce mercredi 17 septembre, le « gentil hacker » Clément Domingo, également connu sous le pseudonyme SaxX, avance sur LinkedIn et X.com que l’Agence Nationale des Titres Sécurisés (ANTS, devenue France Titres), « service étatique utilisé par l’ensemble de la population française a été compromis » et que « 10 à 12 M de données critiques » ont été « mises en vente pour 170 € sur le « Amazon de la cybercriminalité » » (nous ne corrigeons pas les fautes de syntaxe, grammaire ou d’orthographe des citations, ndlr).
La fuite, résultant d’une cyberattaque qui « date d’au moins 8 mois » d’après lui, concernerait des actes de naissance, mariage et décès suite à une demande de titre d’identité ou sur demande d’un office notarial, qui auraient été piratées par de jeunes cybercriminels français :
« Pour rappel, l’ANTS (Titres Sécurisés) au travers de COMEDEC (COMmunication Electronique des Données de l’Etat Civil) est un dispositif permettant l’échange dématérialisé de données d’état civil entre les destinataires des données d’état civil (administrations et notaires) et les dépositaires de ces données (mairies et service central de l’état civil de Nantes). »
Il notait par ailleurs qu’une première annonce de cette base de données avait été faite « en mars 2025 puis en septembre 2025 », que « la base de données tourne de plus en plus » et qu’ « initialement mise à la vente à 10 000 $ puis 5 000 $ », elle l’était désormais « pour à peine 200 $… », sans préciser pourquoi elle serait ainsi bradée.
Une capture d’écran laissait entendre que la faille aurait été exploitée en mars, via un « programme affilié » au dispositif d’échange dématérialisé de données d’état civil COMEDEC mis à disposition des mairies par l’ANTS/France Titres.
Auraient été compromises 10,3M+ de « lignes de données » (« rows of datas » en VO) telles que noms, prénoms, adresses postales et e-mails, dates (et lieux) de naissance et de décès, numéros de téléphone personnel, professionnel et portable. Elles concerneraient 10 342 621 « clients compromis », sans que l’on comprenne donc s’il s’agirait de plus de 10 millions de « données », ou de données portant sur plus de 10 millions de « personnes ».


Une deuxième capture d’écran, effectuée le 14 septembre, évoque elle aussi une base de données de l’ANTS/France Titres/COMEDEC, mise en vente pour 200 $ par un utilisateur « banni » pour avoir enfreint les règles de la plateforme précise 01Net. Elle comporterait 12 785 261 lignes (« rows » en VO), sans explication sur l’augmentation avec les 10 342 621 lignes de juin.
L’ANTS ou un autre service critique de l’administration française
Interrogée par franceinfo, l’ANTS affirmait dans la foulée que ses services n’ont « constaté aucune fuite de données ». Elle pointait également plusieurs incohérences, soupçonnant une « exploitation de données ayant déjà fuité », mais « attribuée par les pirates à une agence étatique pour gagner en crédibilité » :
« Le format des données vendues ne correspond pas au nôtre, ils prétendent avoir ciblé une adresse URL qui n’abrite pas de base de données, le prix de 200 dollars paraît faible pour 12 millions de lignes de données… »
Sur LinkedIn, le journaliste Émile Marzolf de POLITICO évoquait une « prétendue fuite de données massive » et soulignait de son côté que l’ANTS y « voit plutôt un repackaging/remarketing de précédentes fuites (certaines concernaient-elles l’ANTS ?) pour rendre plus attractive la base de données et réussir à la vendre ». Il relevait d’ailleurs qu’on trouve aussi dans la liste qui circule « toutes sortes de données, notamment professionnelles, qui n’ont rien à voir avec l’ANTS (mais qui viennent bien de quelque part) ».
Jeudi 18, Clément Domingo publiait sur LinkedIn et X.com une mise à jour précisant que « l’ANTS ou un autre service critique de l’administration française traitant des états civils a bien été compromis », que « longtemps, pour info, cette base de données à pris différents noms », précisant y avoir retrouvé « les données très personnelles de proches ».
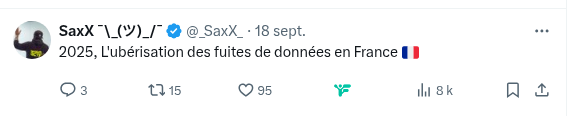
Se basant sur « des infos recoupées auprès de plusieurs personnes […] qui attaquent nos institutions françaises », il évoquait cette fois « une consolidation de nombreuses bases de données piratées y compris de celle de l’ANTS », qualifiée d’« uberisation des fuites de données en France ».
Revenant sur le démenti de l’ANTS, il reconnaissait que « la difficulté est de savoir d’où provient exactement cette fuite de données », sinon qu’elle « date d’au moins 7 à 8 mois » :
« L’ANTS dans une déclaration hier disait ne pas avoir subi d’incident et investiguer. Certainement. Mais, si l’incident est survenu des semaines auparavant, il sera difficile d’être efficient dans l’investigation et pire encore, les éléments recoupés laissent à penser une compromission des données. »
Confirmation du piratage dont personne ne sait d’où ça vient…
Vendredi 19, Clément Domingo revenait une troisième fois à la charge sur LinkedIn et X.com, évoquant dans la même phrase une « confirmation du piratage de 12M de données liées à l’état civil », mais dont « personne ne sait vraiment d’où ça vient… » :
« Je confirme bel et bien qu’une base de données concernant 12,7M de français sur leur état civil a été piratée…
Quel drame en France… Quel échec… des administrations possédant des données sensibles piratées et personnes n’est foutu capable de dire d’où ça vient ! »
Il aurait en effet recueilli des « infos glaçantes » et « exclusives d’un cybercriminel français », qui lui a permis de « consulter hier en entier ladite base de données et la transmettre à qui de droit ». « Malgré les allégations de l’ANTS je maintiens ce que j’ai dis et publié », renchérissait-il, évoquant le piratage d’une « tierce partie qui traite de millions de données personnelles (re)liées à l’état civil ».
Cette tierce partie serait une « administration française directement reliée à l’agence nationale des titres sécurisées », et qui aurait été compromise via « un logiciel tiers lié aux titres sécurisés piratés par un infostealer ».
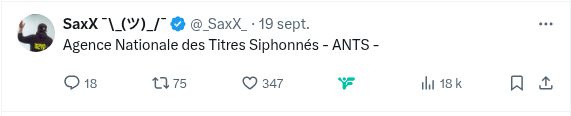
Dans la foulée, il ironisait sur ce qu’il qualifiait d’« Agence Nationale des Titres Siphonnés – ANTS », évoquant une « ubérisation des fuites de données en France ».
Un JT de 20 h sur TF1 zappé de justesse par un communiqué de l’ANTS
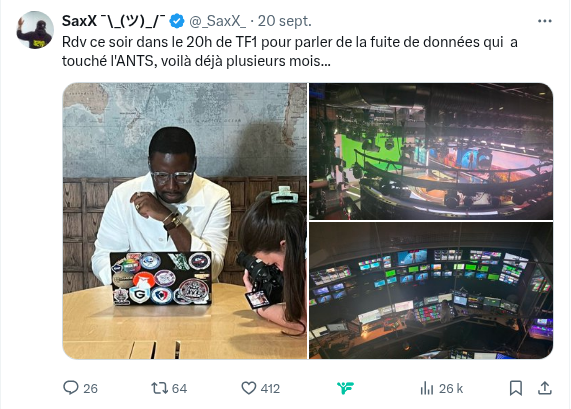
Samedi midi, il donnait rendez-vous « ce soir dans le 20 h de TF1 pour parler de la fuite de données qui a touché l’ANTS, voilà déjà plusieurs mois ». Un reportage dont nous n’avons pas retrouvé trace sur le site de TF1, et qui n’a pas non plus été diffusé dans ses JT de samedi 20 ni dimanche 21 juin.
Ce samedi 20, à 16h21, le compte X.com de France Titres – ANTS publiait en effet un communiqué « sur la fuite présumée de données d’état civil », republié dimanche sur LinkedIn et ce lundi 22 sur son site ants.gouv.fr.
L’agence ne conteste pas formellement l’existence d’une fuite, mais avance qu’ « aucune intrusion n’a été identifiée au sein des systèmes d’information de l’ANTS que ce soit par les services de l’agence ou par ceux du ministère de l’Intérieur ».
Et ce, alors qu’« en tant qu’opérateur du ministère de l’Intérieur manipulant des données sensibles, l’ANTS fait l’objet de mesures de sécurité renforcées et d’une vigilance permanente des services de l’État contre toute intrusion, physique ou informatique ».
Le communiqué précise que l’échantillon de données « actuellement disponible sur le dark web », et qui « constitue le « produit d’appel » » destiné à motiver d’éventuels acquéreurs, « présente de nombreuses incohérences – parmi lesquelles des formats de données qui ne correspondent pas à ceux des bases de données de l’ANTS ».
L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) n’en a pas moins été « saisie dans le cadre d’investigations techniques approfondies pour identifier l’origine de ces données et les auteurs de leur diffusion ».
L’ANTS conclut son communiqué en rappelant que « toute mise en vente ou diffusion de données présentées comme les siennes constitue une activité illégale ». Mais également que « l’Agence indique qu’un dépôt de plainte sera effectué ainsi que contre toute personne qui attribuerait faussement ces données à l’ANTS », ciblant in fine le « gentil hacker » et ceux qui reprendraient ses affirmations.
Une « erreur de configuration » colmatée en janvier par l’ANTS
Plusieurs personnes, dont le « juriste geek » & fondateur de Numerama Guillaume Champeau, font cela dit remarquer que « tout dans ce communiqué est compatible avec l’hypothèse d’une fuite de données via un cookies tiers, pour laquelle la @CNIL avait rejeté une plainte de @aeris_v2 et lui demande même de payer 5000 € pour procédure abusive après son recours devant le conseil d’État ». Attention, rien ne permet pour le moment d’établir le moindre lien entre les deux affaires, comme l’affirme d’ailleurs le principal intéressé, Aeris.
Désireux d’obtenir une attestation numérique pour son permis de conduire, Aeris, pseudo d’un défenseur bien connu des libertés numériques et du droit à la vie privée, avait en effet été confronté, en février 2024, sur le site de l’ANTS, à ce qu’il qualifia de « bannière cookie déceptive contraire aux exigences de la législation puisque celle-ci ne possède aucun bouton de refus au premier niveau ».
Aeris avait alors saisit la CNIL pour non-respect du RGPD. Or, le vendredi 3 janvier 2025, « à 16h12 », comme il l’explique (.pdf) dans son troisième mémoire en « duplique » au Conseil d’État, la CNIL lui notifiait à sa décision de clôture de sa plainte n° 44 - 51084, au motif que le site de l’ANTS « aurait subi des modifications depuis ».
Cherchant à étudier la validité de la décision de clôture de la CNIL « pour ester ou non devant le Conseil d’État », Aeris avait alors découvert une faille de sécurité, qu’il avait déclaré à l’ANSSI le samedi 4 « à 17h15 », déposant à cette occasion une nouvelle plainte à la CNIL.
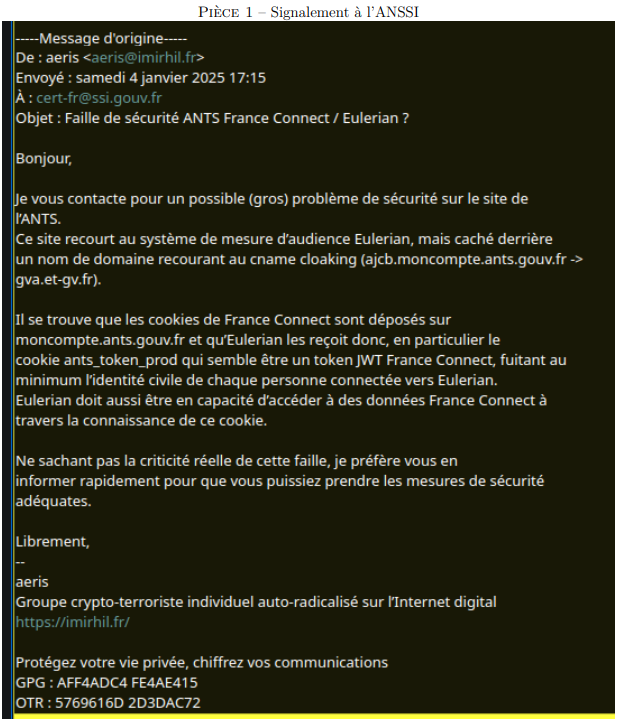
Le lundi 6, il prenait langue avec le RSSI de l’ANTS « pour accompagner les équipes techniques à corriger le problème, avec un correctif déployé rapidement étant donné la sévérité de la violation (transmission des jetons d’authentification France Connect à un prestataire de mesure d’audience) », comme il le précise (.pdf) dans son second mémoire en réplique au Conseil d’État.
Le 7 janvier, le compte X.com de l’ANTS l’avait d’ailleurs remercié de ce signalement de ce que l’agence avait alors qualifié de « vulnérabilité mineure sur le portail ants.gouv.fr », qu’elle avait alors aussitôt corrigée, précisant qu’« aucune fuite de données malveillante n’a été constatée ». Une minoration de la gravité de la faille qui avait fait rire jaune Aeris.
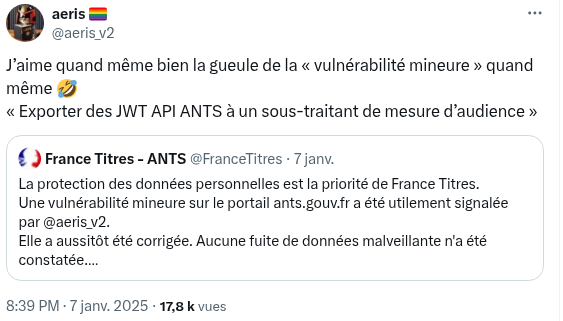
Interrogé sur la nature de la vulnérabilité, Aeris avait en effet répondu qu’il s’agissait d’un cookie JWT « contenant l’identité du demandeur et permettant a priori des accès à l’interface de gestion de compte de l’ANTS » moncompte.ants.gouv.fr. Les JSON Web Token (JWT) étant eux-mêmes un moyen d’authentification censé permettre l’échange sécurisé de jetons (tokens) entre plusieurs parties.
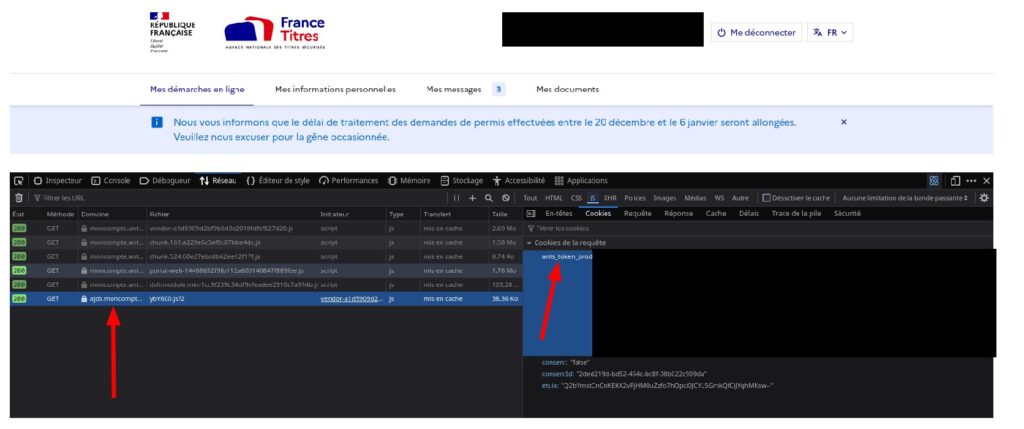
Dans son premier mémoire en requête (.pdf) au Conseil d’État, Aeris avait qualifié d’ « erreur de configuration » cette transmission d’« au moins un cookie d’authentification ants_token_prod, déposé par France Connect via moncompte.ants.gouv.fr, à la solution de mesure d’audience Eulerian » :
« Il ne m’est pas possible de connaître les effets réels de la connaissance de ce token par Eulerian, mais ce cookie JWT transmet au minimum à Eulerian mon nom et prénom, mon adresse email et est a priori utilisable pour accéder à mes données France Connect. »
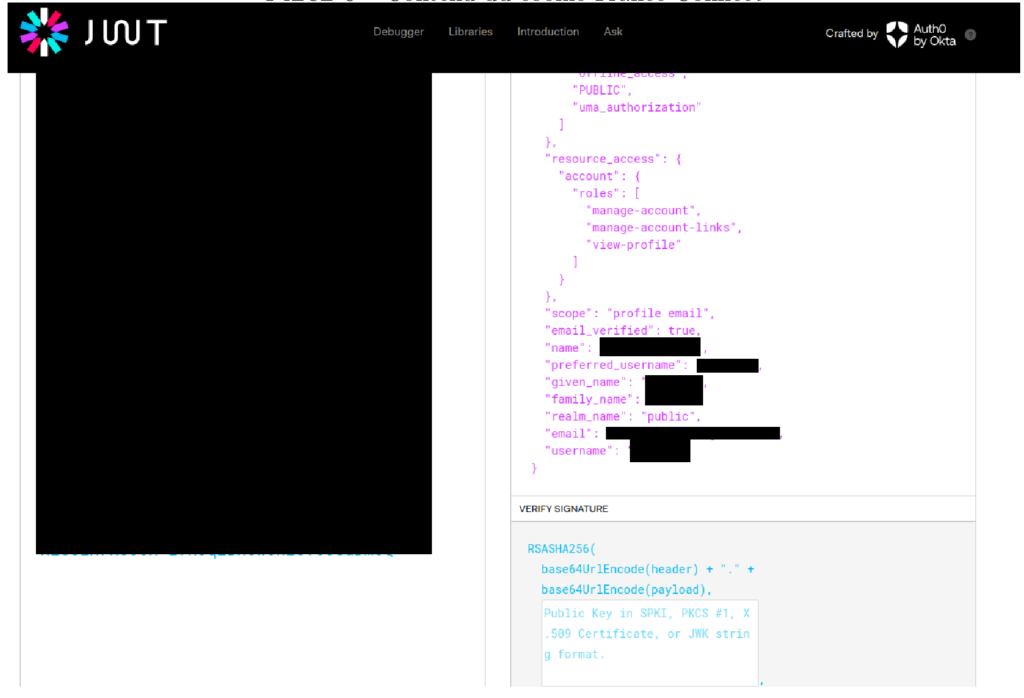
Dès lors, et si le cookie serait « a priori utilisable pour accéder à mes données France Connect » comme l’indique Aeris, rien n’indique à ce stade qu’il aurait pu permettre d’accéder à un profil d’employé ou partenaire de l’ANTS susceptible de télécharger la base de données de COMEDEC.
Le CNAME cloaking « peut provoquer d’importantes failles de sécurité »
Dans son second mémoire « en réplique », Aeris déplorait en outre qu’au-delà de cette « erreur de configuration » de l’ANTS, la CNIL se serait bornée « à un simple coup d’œil expéditif sur le bandeau nouvellement présent sur le site de l’ANTS », dans le cadre de la plainte qu’il avait déposé à son encontre, et qu’elle aurait dès lors « commis à minima une erreur manifeste d’appréciation » :
« Il est ici manifeste que la CNIL n’a très certainement pas vérifié la licéité du bandeau cookie de l’ANTS, puisque le cas échéant elle ne pouvait que détecter l’illicéité de l’intégration de la solution de mesure d’audience Eulerian. »
Dans son troisième mémoire « en duplique », Aeris qualifie même d’« absolument ubuesque » la défense de la CNIL sur la pertinence de la fuite d’Eulerian, qui « semble remettre en cause sa seule existence, alors qu’elle a été reconnue publiquement par l’ANTS et que le plaignant aura été en contact avec la DSI de l’ANTS pour procéder à la correction de cette faille, et remercié par son RSSI » :
« Il ne s’est donc écoulé que 25 h entre la décision de clôture de la CNIL et la détection de la faille et il est donc manifeste que la faille était bien déjà présente à la date de la décision rendue par la CNIL. »
Aeris déplore au surplus que « ses agents sont tout simplement passés à côté d’une faille béante, techniquement parfaitement documentée par ses propres services depuis novembre 2020 et déjà à l’époque suite à un signalement du plaignant et concernant déjà Eulerian, qui avait été à l’origine d’un scandale ».
En octobre 2019, Libération avait en effet annoncé à grands renforts d’articles, de newsletters et même d’une émission sur France Inter, être le premier site de presse à ne plus proposer de trackers publicitaires à ses abonnés.
Une annonce alors démentie par Reflets.info (via le plugin Kimetrack de Next INpact, notamment) qui, avec l’aide d’Aeris, avait en outre découvert que Libé masquait déjà et lui aussi ses trackers derrière un nom de domaine d’Eulerian, f7ds.liberation.fr renvoyant en fait à liberation.eulerian.net.
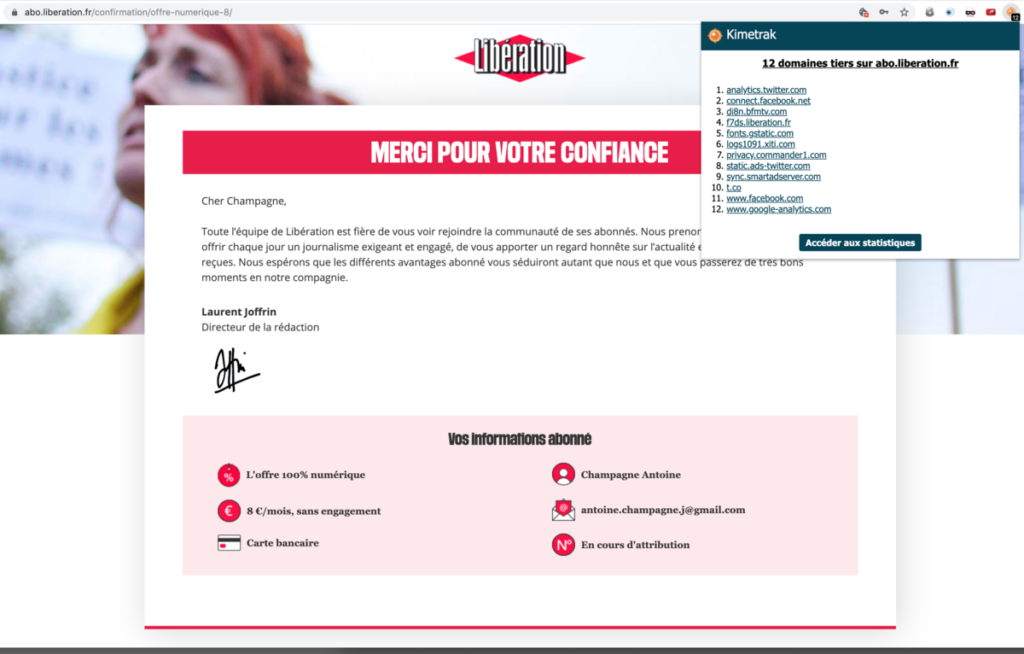
Cette technique, connue sous le nom de CNAME cloaking, « consiste à déléguer la gestion d’un sous-domaine de l’éditeur à un tiers via une redirection », explique la CNIL :
« Cela permet à ce tiers de déposer, sur le terminal de l’utilisateur, des cookies qui seront considérés comme des cookies « first-party » et donc d’échapper aux éventuels blocages mis en place par les navigateurs, qui peuvent limiter le dépôt de cookies « third-party ». »
Or, soulignait la CNIL dès 2020, si cette pratique n’est pas illégale, « elle peut provoquer d’importantes failles de sécurité, notamment en termes de lecture par des tiers de jetons d’authentification (« tokens ») stockés dans des cookies ».
Aeris y avait d’ailleurs consacré un décryptage technique, soulignant notamment que, dixit leur communication « Basée à Paris, Eulerian Technologies est une entreprise innovante française qui a, depuis 2002, construit une technologie de collecte de data e-marketing, qui permet d’analyser en temps réel des milliards de données ».
Interrogé quant au fait que les alertes de Clément Domingo sur la remise en vente de la base de données attribuée à l’ANTS puissent être lié au signalement de cette « erreur de configuration », Aeris répond « je ne dis pas que les 2 sont liés », précisant qu’« en fait on n’en sait rien ».
Notre job consiste à enquêter et recouper, pas à supposer ou interpréter
Dans une « Réponse professionnelle face à un bruit non professionnel », le hacker éthique et spécialiste de l’OSINT Baptiste Robert estime de son côté sur X.com qu’« il est temps de cesser cette course à celui qui criera le plus fort et le plus rapidement » :
« Cette approche manque tout simplement de sérieux et s’avère même contre-productive. Le bruit médiatique génère une charge de travail supplémentaire pour les équipes impliquées et peut, sur des bases erronées, ternir la réputation d’une entreprise ou d’une institution. »
Il rappelle en outre que « notre job consiste à enquêter et recouper les informations pour produire une information qualifiée, non pas à supposer ou interpréter ». Et ce, d’autant qu’« il est plus “vendeur” de vendre une base de données provenant d’une grande entreprise ou institution, alors qu’en réalité la donnée provient d’un sous-traitant plus ou moins éloigné ».
Soulignant que « la plupart du temps, les acteurs malveillants ne savent pas d’où vient la base de données qu’ils ont entre les mains », il rappelle que « pour de multiples raisons, un acteur malveillant ne constitue pas une source fiable », et donc que « chaque information émanant de sa part nécessite un recoupement et une vérification auprès des parties concernées » :
« Souvent, ce n’est pas eux qui ont exfiltré la donnée, ou bien ils ne parlent pas la langue. Alors ils se basent sur le nom du fichier, cherchent des mots-clés dans la data pour supposer du nom de la victime. »
Le coup de gueule (feutré, mais ferme) du patron de l’ANSSI
Vincent Strubel, qui dirige l’ANSSI depuis janvier 2023, déplore lui aussi (sur LinkedIn) qu’« il y a eu beaucoup de bruit, ces derniers jours, autour d’une rumeur de fuite massive de données de l’ANTS/France Titres ».
Reprenant à son compte le communiqué de l’ANTS, il confirme qu’« il s’agit d’une base de données en vente sur le dark web depuis mars 2025 au moins ». Il souligne que « les données qu’elle contient n’ont pas de lien identifié avec les bases de l’ANTS », que « ce n’est pas une fuite nouvelle » et que « le seul lien formel avec l’ANTS est celui qui est fait par le marketing des attaquants ».
Strubel rappelle en outre que si « la posture usuelle de l’ANSSI est, pour de bonnes raisons, de ne pas commenter les attaques réelles ou supposées, et à plus forte raison de ne pas se lancer dans des coups de gueules sur les réseaux sociaux », il s’autorise à « faire une exception à titre personnel et ponctuel » :
« 🤡 Parce que les cybercriminels sont assez forts comme ça en marketing, et qu’il n’est pas utile de leur faire de la pub gratuite, même quand ils font des soldes.
💔 Mais surtout avec une pensée pour les personnels des agences concernées (gentiment conspuées au passage) qui ont sacrifié une partie de leur week-end pour revérifier. Sans râler ni en faire un spectacle, mais avec la frustration de savoir que le mal était fait, sur le plan réputationnel, quel que soit le résultat de leur analyse. »
Son billet, qui tague explicitement Clément Domingo, déplore au surplus que ses alertes à répétition aient été faites « au détriment des principes d’éthique, qui veulent qu’on reboucle avec les victimes supposées et qu’on leur donne le temps de la vérification avant de crier au loup ».
En réponse au « gentil hacker », qui lui propose en commentaire qu’« on s’en parle avec d’autres éléments + d’autres modes opératoires », le patron de l’ANSSI lui rétorque qu’« il faut surtout en parler au CERT-FR : https://www.cert.ssi.gouv.fr/contact/. 24/7, toujours polis et aidants, même quand ils ont passé un mauvais week-end, et avec en prime des procédures en place pour protéger les lanceurs d’alerte s’ils le souhaitent… ».
Dans la foulée, Clément Domingo vient de publier un cinquième billet à ce sujet, avançant cette fois que « Ce n’est peut-être pas l’ANTS, certes… OK. Mais il s’agit d’une structure institutionnelle qui traite de données à l’état civil » :
« Une partie de mes données très personnelles que personnes ne détenaient s’y retrouvent…
Je ne parle pas aussi des données d’autres personnes…
Ça me fait bcp ch*er…
Et c’est surtout que personne ne sait réellement d’où provient cette base de données qui n’est pas une compilation mais des données fraîches !
Pire encore, on ne se pose pas les bonnes questions… »
« OK », s’était déjà borné à commenter Clément Domingo en retweetant le communiqué initial de France Titres. Un repost vu plus de 43 000 fois rien que sur X.com, où SaxX dispose d’un compte certifié, et donc rémunéré au nombre de vues. Au total, ses 8 principaux tweets à ce sujet auront totalisé 637 000 vues sur le réseau monétisé d’Elon Musk. Ce n’est pas la première fois qu’il cède au sensationnalisme sans vérification, comme le rappelle cette histoire avec Darty ou celle-ci avec Boulanger.
Le « gentil hacker », qui s’était initialement fait connaître en tentant de vulgariser la cybersécurité, au point d’avoir fait l’objet d’un article de 4 pages « dans l’un des magazines les plus réputés au monde, FORBES », comme il le souligne dans son tweet épinglé, se retrouve aujourd’hui lui-même confronté à un « bad buzz » se retournant contre lui.
Plusieurs professionnels de la cybersécurité déplorent en effet sa propension de plus en plus récurrente à multiplier les cris d’orfraie et posts sensationnalistes, ou encore le fait de relayer publiquement des fuites de sécurité plutôt que d’alerter les entités concernées, aux dépens des équipes qui sont pourtant précisément censées endiguer les vraies attaques, et qu’il « semble plus concerné par sa visibilité médiatique que le professionnalisme de son évaluation ».
La règle est pourtant simple pour ne pas jouer le jeu des pirates et leur servir de relai de communication : vérifier et recouper avant de publier. Il est aussi important de savoir reconnaitre ses erreurs, comme l’affirmait haut et fort le SaxX « de » 2022.
Le schéma est simple : le pirate publie, les « influ’s » relaient
Sur zataz.com, le journaliste spécialisé Damien Bancal, qui rappelle avoir déjà mentionné l’existence d’une offre similaire, « sur un site russe », en juin 2025, qualifie de son côté cette saga de « mascarade des ventes de données prétendument issues de l’ANTS ».
Le pirate, se présentant sous les alias « Scattered » ou « Lapsus$ » (deux noms associés à l’un des gangs de pirates informatiques les plus redoutés ces derniers temps), avait alors avancé « avoir exfiltré les données en mars 2025 via un accès « Mairie » compromis à l’aide d’un stealer, installé sur une machine d’un employé ». La compromission, qualifiée par ZATAZ de « classique dans le paysage des intrusions », aurait alors permis cette « récupération massive de fiches d’état civil » depuis la base de données de COMEDEC.
- L’étonnant profil du groupe cybercriminel LAPSUS$
- Le piratage d’un compte GitHub aurait permis le vol de 1,5 milliard de données de 760 clients
Or, souligne ZATAZ, « le même lot aurait ensuite été fragmenté et injecté dans un LockUp, un réservoir payant destiné à fournir, pour quelques euros, des dossiers ciblés à d’autres cyber acteurs », et donc mélangé avec d’autres données. « La vente en LockUp et la revente par fragments correspondent à des pratiques éprouvées du marché noir des données », précise Damien Bancal.
En septembre, cette fuite de données émanant de mairie.ants.gouv.fr est de nouveau proposée à la vente sur plusieurs forums, et sous plusieurs pseudos, raconte Damien Bancal, notamment « ShinyHunters » (lui aussi associé à Scattered et Lapsus$), puis des comptes intitulés « MoneyLover », « ESP32 », « 404 », « Topopow », « 123892 », « LeZ »,« DiDos» ou « 452812 » :
« Les quantités revendiquées divergent selon les forums : 10,3 millions via DataBreach (Darkweb), 12,3 millions ou 12,785,260 sur le web ou 13,7 millions sur le russophone Rutor (Darkweb). Le même échantillon d’origine semble être la base de toutes ces annonces, ce qui nourrit le doute sur l’authenticité et l’intégrité des jeux de données proposés. »
ZATAZ souligne en outre que, « à la date des révélations, seules la diffusion d’un échantillon substantiel et des publications d’ »influenceurs » sur X/LinkedIn étayent la revendication du pirate » :
« Le schéma est simple : le pirate publie, les « influ’s » relaient, puis les internautes, impressionnés par l’étendue supposée des données, reprennent ces éléments, ce qui renforce la visibilité et la valeur commerciale des annonces. Il est possible que, derrière le tapage médiatique, les pirates vendent surtout du vent. »
Damien Bancal, qui dit avoir retrouvé au moins cinq vendeurs « différents » sur quatre forums de pirates, déplore lui aussi que « les rédactions et certains « experts » du darkweb ont rapidement amplifié l’information, parfois sans vérification suffisante ».
Il va même jusqu’à qualifier le phénomène de « mascarade organisée par un internaute pirate solitaire ou un acteur communiquant depuis une situation de liberté surveillée, voire depuis un téléphone en détention », évoquant la possibilité d’une escroquerie entre cyberdélinquants :
« Toutefois, la répétition d’annonces, la variation des volumes revendiqués et la réutilisation d’un même échantillon rendent plausible l’hypothèse d’une escroquerie commerciale visant à maximiser l’exposition tout en vendant des copies ou des faux à d’autres pirates qui n’iront pas se plaindre auprès des autorités ! »
« Très honnêtement, je penche pour la version affichée publiquement par l’ANTS », conclut Damien Bancal, qui parle d’une affaire combinant « éléments vérifiables et postures théâtrales » :
« Reste à établir, de façon publique et technique, si l’ANTS a effectivement subi une exfiltration à l’échelle décrite ou si l’opération relève d’une manœuvre de marché noir reposant sur des copies et des faux. »
Reste aussi à savoir s’il s’agirait de 10 à 12 millions de « données », ou de « personnes » concernées, mais également de quelle(s) base(s) de données elles émaneraient. Il y aurait potentiellement un moyen de le vérifier, en recherchant les adresses e-mail catch-all – qui permettent de rediriger tout courriel entrant à l’attention d’un compte e-mail inexistant vers un domaine vers un compte e-mail défini – qui y figureraient.
De nombreux professionnels de l’informatique et de l’Internet utilisent en effet des adresses de type nomduservicetiers@monnomdedomaine.tld. Il suffirait dès lors de vérifier combien d’adresses ants@ ou comedec@ figureraient dans la BDD. Une expression régulière (regex) permettrait par ailleurs de savoir quels identifiants e-mail y seraient statistiquement les plus utilisés, et donc quelles BDD auraient pu être « consolidées » de la sorte.
Contacté à ce sujet, Clément Domingo n’a pas répondu à nos questions à l’heure de publication de cet article, que nous mettrons à jour si d’aventure nous parvenions à en savoir plus à ce sujet.

Commentaires (22)
Le 23/09/2025 à 10h23
Le 23/09/2025 à 10h38
Et à Aeris qui aime bien faire chier la CNIL.
Le 23/09/2025 à 18h58
Un peu comme les candidats à un poste qui postulent avec un "bogoss69@hotmail.com" ou similaire.
Juste par curiosité, le "Clément Domingo" aurait pas une chaine Youtube ? C'est pas la première fois que j'entends ce nom ...
Le 23/09/2025 à 21h53
Modifié le 23/09/2025 à 23h26
Le 24/09/2025 à 07h36
Le 24/09/2025 à 11h13
Le 23/09/2025 à 10h41
Merci pour l'article
Le 23/09/2025 à 11h03
Le 23/09/2025 à 11h18
Le 23/09/2025 à 11h34
https://blog.cryptohack.org/twitter-secrets
Trop sûr de lui, encore aujourd'hui.
Le 23/09/2025 à 12h24
Modifié le 23/09/2025 à 14h19
Le 28/09/2025 à 11h33
Le 23/09/2025 à 15h46
Modifié le 23/09/2025 à 16h13
Et en effet, j'ai suivi les communications de cet influenceur cyber sur le sujet, et je me doutais que ça allait finir comme ça... C'est dommage, car il a surement de réelles compétences, mais les utilise trop souvent pour faire du buzz.
En tout cas, merci encore pour cet article de qualité
Le 24/09/2025 à 12h18
Le 24/09/2025 à 15h52
Le 24/09/2025 à 16h13
Le 24/09/2025 à 21h11
Le 26/09/2025 à 20h30
Toujours un plaisir de lire un format enquête.
Le 28/09/2025 à 20h17
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?