La mutuelle Solimut, qui revendique 535 000 adhérents, a indiqué lundi avoir identifié « une cyberattaque ayant entrainé une violation de données personnelles en début de journée ce dimanche 23 août 2026 ». Sur son site, elle indique que ses équipes ont rapidement mis un terme à l’intrusion, et s’attellent désormais à « inventorier de façon précise le périmètre touché ».
Solimut affirme par ailleurs avoir déjà notifié la cyberattaque auprès de l’Autorité de contrôle prudentiel et de résolution (ACPR), et se préparer à en faire de même auprès de la CNIL « dans les délais attendus ». Elle promet par ailleurs qu’une communication plus précise sera adressée à ses adhérents une fois les investigations menées à leur terme. En attendant, elle invite « les adhérentes et les adhérents à être prudents dans les prochains jours sur les sollicitations qu’ils pourraient recevoir en cas de prises de contact par mail ou par téléphone d’entités externes à la mutuelle ».
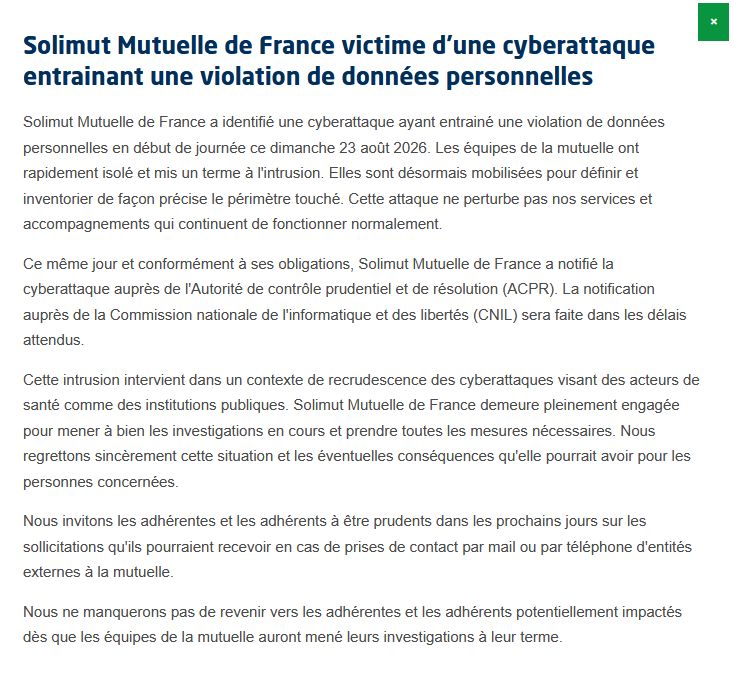
Ce message fait suite à la publication, samedi 22 août, d’une annonce proposant à la vente un jeu de données extrait des systèmes de Solimut. D’après cette revendication, le lot répertorierait des informations relatives à 1,2 million d’assurés, dont plus d’un million de bulletins de salaire et quelque 770 000 comptes bancaires.
Le compte X qui se revendique du pseudonyme ZeroBytes, impliqué dans le récent trio d’attaques sur les systèmes de la DGFiP, a publiquement interpellé Solimut dimanche 23 août, évoquant une injection SQL ayant « permis l’extraction de 4 401 062 lignes, dont 779 750 IBAN et 1 366 638 NIR ».
Commentaires (4)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 25 août à 13h40
Le 25 août à 15h26
Le 25 août à 18h28
Cela fait bien longtemps que ce type d'attaque est connu et aucune excuse ne peut s'appliquer.
Modifié le 25 août à 19h07
Les "délais attendus" pour la communication auprès de la CNIL sont échus depuis bien longtemps, de mémoire 72h après le constat.
#ploucs
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?