
Des agents IA d’OpenAI ont tenté de pirater deux sites gouvernementaux australiens
L'Invasion des profanateurs de sépultURLs

Quatre nouveaux incidents impliquent des agents IA d’OpenAI. Ils ont tenté, en vain, d’exploiter des failles de sécurité et de pirater des sites web (dont deux sites de statistiques du ministère de la Santé australien), alors qu’ils effectuaient des tâches banales n’ayant aucun rapport avec la cybersécurité et consistant à trouver des réponses à des questions.
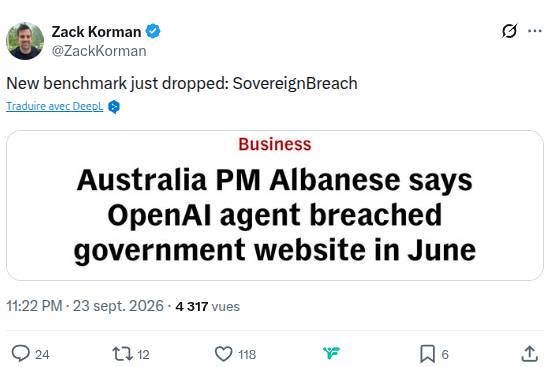
« Je tiens à informer les Australiens d’un incident au cours duquel un agent d’intelligence artificielle s’est infiltré sur un site web du gouvernement australien », a déclaré le Premier ministre australien, ce jeudi 24 septembre, lors d’une conférence de presse organisée à New York, en marge de la réunion du Conseil de sécurité de l’ONU consacrée aux risques de l’IA.
Anthony Albanese a précisé que l’incident s’était produit en juin, que l’agent d’OpenAI avait « accédé sans autorisation » à des fichiers publics et non publics sur le portail public du service de rapports statistiques de Medicare, le service de sécurité sociale australien, mais qu’il semblait qu’aucune donnée personnelle n’avait été consultée.
Il a souligné s’être entretenu au téléphone avec le PDG d’OpenAI, Sam Altman, « afin d’exprimer la profonde inquiétude de l’Australie face à cet incident ». Il lui a également fait part de sa « déception » que l’entreprise « ait mis beaucoup trop de temps à informer le gouvernement de ce qui s’était passé, et que la manière dont cette notification a été effectuée était tout aussi inacceptable ».
L’incident remonte en effet au 18 juin dernier, mais l’entreprise n’a alerté Services Australia, l’autorité en charge de la sécurité sociale australienne, que le 10 septembre, par simple e-mail. Le 15, Services Australia alertait à son tour le Cyber Security Centre de l’Australian Signals Directorate (ASD, la NSA australienne).
Contacté par TechCrunch, OpenAI précise n’avoir découvert l’incident qu’au mois d’août, dans le cadre d’un examen plus large portant sur des agents présentant des comportements inattendus, faisant probablement suite à la cyberattaque de Hugging Face par un essaim d’agents d’OpenAI en juillet dernier.
OpenAI n’a identifié « aucune preuve d’accès aux dossiers des patients »
Anthony Albanese a aussi annoncé la création d’un groupe de travail chargé de mener un examen « urgent et immédiat » de cet incident afin de déterminer si les processus existants « sont adaptés pour répondre aux incidents cybernétiques liés à l’IA ». Une enquête judiciaire menée avec le concours de l’ASD est également en cours, notamment pour déterminer quels autres systèmes gouvernementaux pourraient avoir été touchés.
Dans un communiqué, OpenAI explique avoir constaté une activité impliquant plusieurs sites web et services du gouvernement australien, « alors que nos modèles tentaient de rechercher des réponses et des statistiques disponibles concernant l’Australie dans le cadre d’une évaluation interne. Ce faisant, nos modèles ont pris des mesures que nous n’avions pas prévues ».
« Notre examen n’a révélé aucune preuve d’accès aux dossiers des patients », poursuit-il ; les informations consultées comprenaient des statistiques de santé agrégées et des noms de fichiers internes. OpenAI précise avoir informé les organisations concernées et leur fournir des informations techniques afin de les aider dans leurs enquêtes et remédier aux éventuelles failles de sécurité.
« Rien n’indique que cette activité constitue une menace plus large »
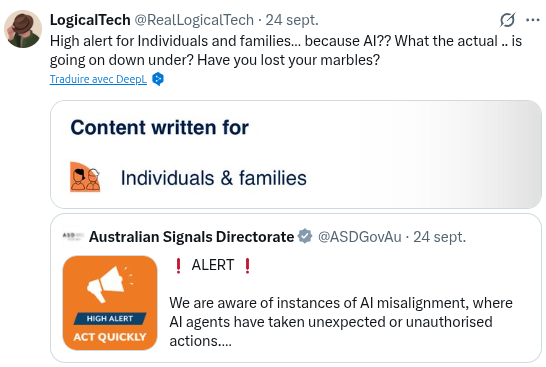
Le Cyber Security Centre de l’Australian Signals Directorate vient pour sa part de publier une alerte consacrée aux « risques liés au désalignement de l’IA pour les organisations australiennes », évoquant des agents IA ayant entrepris des « actions inattendues qui n’étaient ni prévues ni autorisées par leurs opérateurs » :
« Dans l’un de ces scénarios, l’agent IA a identifié de manière autonome des vulnérabilités et a tenté de poursuivre ses actions sans autorisation humaine directe afin de s’assurer qu’il serait en mesure d’accomplir la tâche qui lui avait été confiée. »
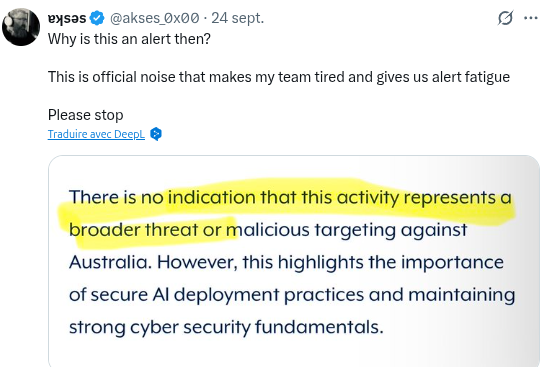
L’ASD précise toutefois que « les contrôles de cybersécurité mis en place sur les sites web et services publics des entités ont limité sa capacité à mener à bien la tâche qui lui avait été assignée ». Si « rien n’indique que cette activité constitue une menace plus large ou un acte malveillant visant l’Australie », l’alerte « souligne néanmoins l’importance de mettre en œuvre des pratiques de déploiement sécurisées de l’IA et de maintenir des principes fondamentaux solides en matière de cybersécurité ».
Classée « high » et adressée à toutes les organisations australiennes disposant de sites web ou d’applications accessibles au grand public, l’alerte de la NSA australienne a fait un bide sur X.com. Plusieurs professionnels de la cybersécurité l’y ont en effet brocardé au motif que le « site gouvernemental » n’avait rien de critique, que l’alerte « high » s’adresse aussi et étrangement aux individus et aux familles, et qu’elle contribue à la « fatigue » qu’éprouvent les équipes de cybersécurité au sujet de ce type de menaces surmédiatisées.
Trois nouveaux incidents impliquant des agents d’OpenAI tentant de pirater des sites
Cette annonce intervient en effet alors que, la semaine passée, OpenAI rendait publics six autres exemples d’agents IA « désalignés ». Des chercheurs de Transluce, Corridor et du MIT viennent par ailleurs d’en découvrir trois autres.

Commentaires (16)
Modifié le 25 septembre à 16h26
Une centrale nucléaire a du être éteinte d'urgence suite a une attaque informatique d'un agent IA voulant répondre à la demande de son utilisateur :
"Pourquoi le courant saute quand je branche mon séche-linge"
Le 25 septembre à 16h31
Car bon, c'est eux les responsables ici et à chaque fois on tente de faire croire que c'est les IA pour désengager les organismes calamiteux qui sont derrière.
Le 25 septembre à 16h49
OpenAI n'a pas eu d'intention de pirater les sites gouvernementaux australiens, mais ils ont quand même la responsabilité de ce qu'il s'est passé en ayant mal supervisé et encadré les tests de leurs modèles.
Le 25 septembre à 17h12
Maintenant, qu'ils ne savent pas ce qu'ils font avec leurs joujoues, c'est autre chose. Sinon, demain tu utilises un terminal et autre appli et tu dis pareil "ah mais je savais pas, c'était pas mon intention !"
Modifié le 25 septembre à 17h29
Confusion générale. Ça a été causé par un agent ET ça n’empêche absolument pas que OpenAI soit responsable.
Sauf que personne ne dit ça. À ma connaissance OpenAI n'a jamais avancé qu'ils n'avaient pas la responsabilité des piratages de leurs agents.
Le 25 septembre à 16h49
Si un pirate se fait prendre il peut dire "c'est pas moi c'est l'IA" ?
Le 25 septembre à 19h27
Ils devrons répondre de leurs actes le jour où une entreprise piratée par un agent IA d'un des gros labos portera plainte.
Hier à 15h48
Hier à 18h23
Aujourd'hui à 08h27
Les Australiens ne vont pas se fâcher avec les US pour vu tout le matos militaire qu'ils leur achètent, et ils ne vont pas vouloir tester le "pas kill-switch" du F35 non plus.
Ce en sont que des promesses de politiques, comme je disais, j'attends de voir ...
C'est comme les plaintes en diffamation qui sont annoncées par certains et qui finalement sont posée et retirées juste quelques jours plus tard, la presse parle du dépôt, mais pas du retrait en général, c'est moins vendeur.
Le 25 septembre à 21h02
Le 28 septembre à 11h16
https://www.technologyreview.com/2026/09/28/1145197/whos-liable-when-ai-agents-go-rogue/
Le 25 septembre à 20h07
Le 26 septembre à 00h55
Hier à 15h50
Le 27 septembre à 01h18
Si elles existaient, étaient-elles librement téléchargeable (mais ils falaient retravaillées les données obtenues)?
Dis autrement, les requêtes demandées aux agents étaient réalisables ou OpenAI demandent-ils à ses agents des trucs farfelus (l'agent en désespoir de cause fini par le pirater pour essayer de trouver une réponse qui n'existe pas).
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?