Orano (ex-Areva) : données RH et salariales de 4 700 employés étaient open-bar en interne
La transparence des salaires oui, mais pas à ce point !
Il y a toute une panoplie de types de fuites de données. Celle du jour n’était pas directement accessible depuis Internet, mais des « milliers de salariés » d’Orano pouvaient consulter les données RH et salariales très détaillées de leurs collègues. Elles étaient librement accessibles sur un serveur partagé sur son réseau interne. « Près de 4 700 collaborateurs » sont concernés, nous confirme l’entreprise.
Dans un message interne envoyé par la direction de BU Recyclage et que nous avons pu consulter, Orano reconnait que « des dossiers de travail numériques relatifs à la rémunération et aux avantages sociaux avaient été rendus accessibles en interne au-delà des personnes autorisées sur un serveur informatique partagé d’Orano Recyclage ».
« L’ensemble des salariés des activités Recyclage d’Orano » sont concernés
Contacté par Next, Orano confirme et nous précise que « les données concernaient l’ensemble des salariés des activités Recyclage d’Orano, soit près de 4 700 collaborateurs ». Les accès au répertoire partagé ont évidemment été bloqués « dès que cette situation a été portée à notre connaissance ». La société ajoute que, « par mesure de précaution, tous les serveurs RH ont été déconnecté. Leur accès est fermé et toutes les restrictions d’accès font actuellement l’objet d’une analyse approfondie ».
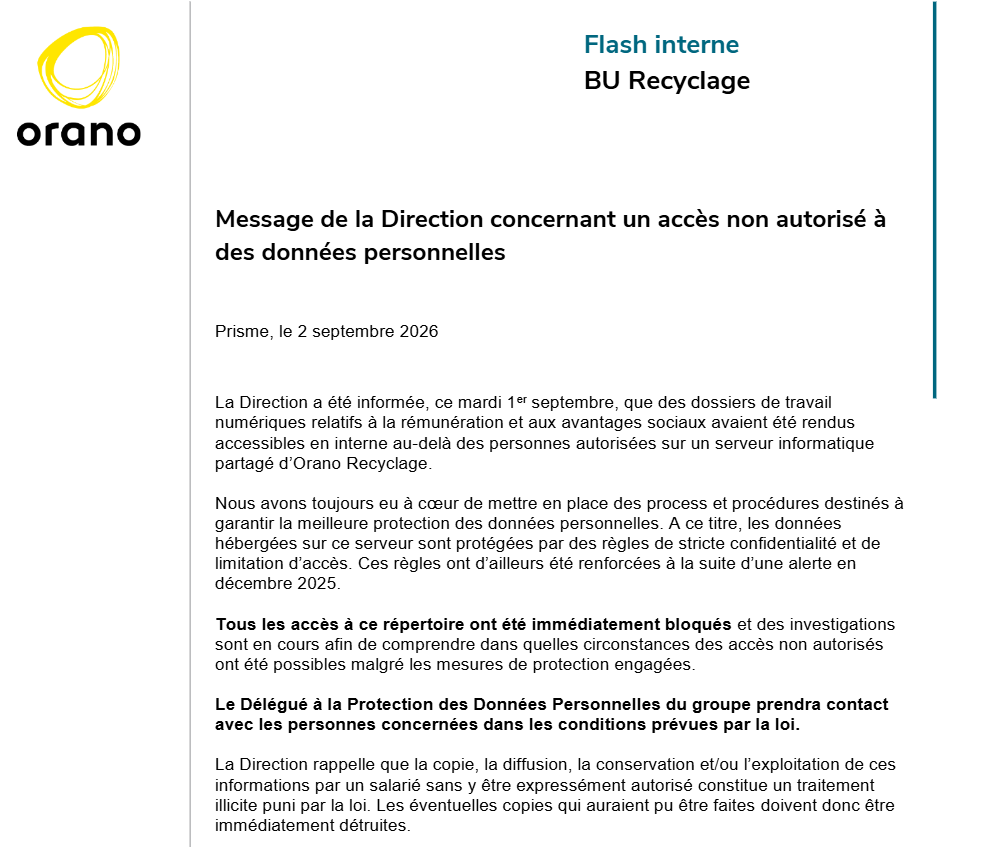
Comme toujours en pareille situation, nous avons droit au chapelet habituel sur le sérieux des procédures et le renforcement de la sécurité : « Nous avons toujours eu à cœur de mettre en place des process et procédures destinés à garantir la meilleure protection des données personnelles. À ce titre, les données hébergées sur ce serveur sont protégées par des règles de stricte confidentialité et de limitation d’accès. Ces règles ont d’ailleurs été renforcées à la suite d’une alerte en décembre 2025 ».
La direction en profite pour mettre en garde ses employés dans son courrier aux employés : « la copie, la diffusion, la conservation et/ou l’exploitation de ces informations par un salarié sans y être expressément autorisé constitue un traitement illicite puni par la loi. Les éventuelles copies qui auraient pu être faites doivent donc être immédiatement détruites ». Une autre manière de lire cette mise en garde : Orano reconnait donc que les documents n’auraient jamais dû être accessibles si largement.
Salaires, performances, retours de congé maternité…

Commentaires (16)
Le 3 septembre à 11h59
Modifié le 4 septembre à 21h04
Dans la pratique, un ou quelques bouc(s) émissaire(s) : quelqu'un dont il est facile de se séparer : prestataire(s), exécutant(s), etc.
Le 3 septembre à 12h00
Le 3 septembre à 15h01
Je vois pas ce qu'il y a de choquant à diffuser les salaires. Autant d'autres données sont plus confidentielles mais le salaire ne devrait pas être un truc invisible sauf si on a des trucs à cacher qu'on assume pas dans la boite.
Modifié le 3 septembre à 16h17
Je vous incite tous et toutes à échanger sur votre rémunération avec vos collègues.
Le 4 septembre à 07h18
/s
Modifié le 3 septembre à 12h31
Comme c'est une information qui peut servir dans des accès à des services de l'État, il me semble bon de le préciser/ajouter dans la liste.
Le 3 septembre à 15h32
Modifié le 3 septembre à 16h21
Je ne serais pas étonné que cela soit exigé par les logiciels qui font les salaires.
Le 3 septembre à 18h24
Attendez, on me souffle dans l’oreillette que peut être, l'état serait le premier a ne pas respecter des lois qu'il édicte :) Faites ce que je dit, pas ce que je fais, circulez.
Le 3 septembre à 13h17
Le 3 septembre à 18h27
Le 3 septembre à 14h29
Le 3 septembre à 14h36
Le 5 septembre à 10h28
Il a fallu leur trouver un expert SharePoint compatible RH...
Tout le monde a peur des RHs même les directions..
Le 3 septembre à 21h09
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?