Dans le schéma actuel d’Ubuntu, estampillé « 4/2 », les nouveaux noyaux sont fournis toutes les quatre semaines. C’est le cycle stable classique, en place depuis 2023. À mi-chemin, donc deux semaines après la dernière publication ordinaire, il peut y avoir une publication d’urgence quand la situation l’exige.
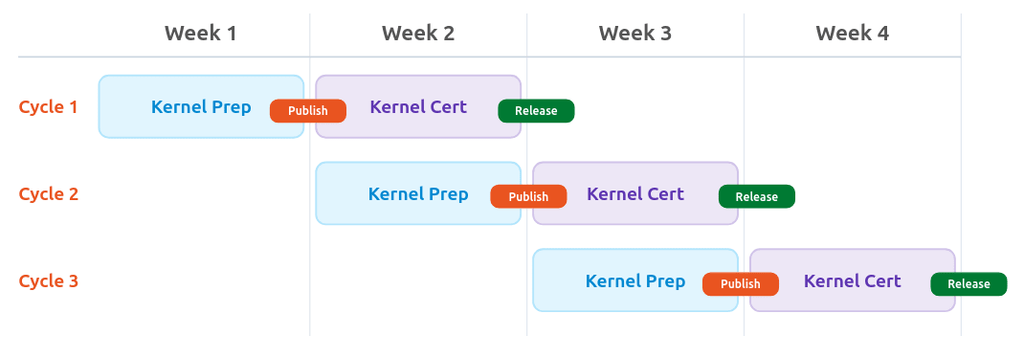
Ce rythme va changer. Dans un billet publié ce 23 septembre, Canonical indique qu’Ubuntu va basculer sur un rythme unifié de deux semaines. Durant la première semaine, les développeurs prépareront les patchs et builds pour les mettre à disposition des testeurs. Durant la seconde, les tests et certifications seront terminés et le nouveau noyau sera envoyé en tant que mise à jour. Pour les plus aventureux, il sera possible d’activer la récupération automatique toutes les semaines.
Pourquoi un tel changement ? Pour les mêmes raisons que dans les changements annoncés dans les rythmes de Chrome ou Firefox : tenir compte du déluge de corrections entrainé par l’utilisation des LLM dans la recherche de failles. On voit depuis plusieurs mois une explosion des correctifs, par exemple chez Mozilla (qui a bénéficié de Mythos 5 d’Anthropic, via Glasswing), ou encore chez Microsoft et son infrastructure Perception.
Canonical mentionne très clairement dans son billet qu’il s’agit de s’adapter. La préparation des nouveaux noyaux se transforme en chaudron : les correctifs sont intégrés en continu, puis l’arbre des modifications est figé à une date fixe, les compilations étant alors envoyées dans un dépôt dédié, nommé « -proposed ». Quand un noyau entre dans sa phase finale, le suivant est déjà en préparation.
Selon Canonical, il est impossible de publier plus vite des noyaux tout en testant à fond chaque version candidate. Pour les plus exigeants, il sera donc possible de lancer leurs propres tests de validation depuis le nouveau dépôt, qui sera mis à jour chaque semaine.
La politique sur les mesures d’atténuation ne changera pas en revanche. Pendant la préparation d’un correctif, Canonical continuera de travailler sur ces mesures. Quand rien de spécifique ne sera possible, l’éditeur renverra simplement vers des mesures plus générales de durcissement. Canonical se fixe un objectif de remettre un système dans un état « défendable » en 24 à 48 heures.
Il faut dire que les chiffres donnent raison à l’entreprise. Fin août, Greg Kroah-Hartman, mainteneur principal du noyau, relevait qu’une version du noyau corrigeait en moyenne 500 vulnérabilités (CVE) entre les moutures 6.9 et 6.19. Mais la version 7.0 en a corrigé plus de 1 000 et la 7.2 a dépassé les 1 500. À ce rythme, le noyau 7.3 pourrait passer la barre des 2 000.
Commentaires (5)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousAujourd'hui à 13h44
Aujourd'hui à 13h56
Aujourd'hui à 14h07
Au taf, on reçoit des CVE Checkpoint toutes les 2 semaines actuellement... Et c'est une merde à patcher parce que leurs hotfix ne sont pas un modèle de stabilité 🤬
Aujourd'hui à 14h55
Le patch tuesday de septembre corrigeait 974 vulnérabilités dont 2 zero day et plus de 100 critiques.
À l'instant
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?