Sync-in est une solution d’hébergement et de synchronisation de fichiers libre et open source (licence AGPL 3). Après une version 2.4 en juin, la 2.5 vient de paraître, avec à son bord plusieurs nouveautés importantes.
Elle introduit d’abord un système de favoris, une vue dédiée dans laquelle on peut placer aussi bien des fichiers que des espaces collaboratifs et des partages. On y trouve également des filtres, options de tri, informations sur leur emplacement ainsi qu’un affichage en liste ou en galerie.
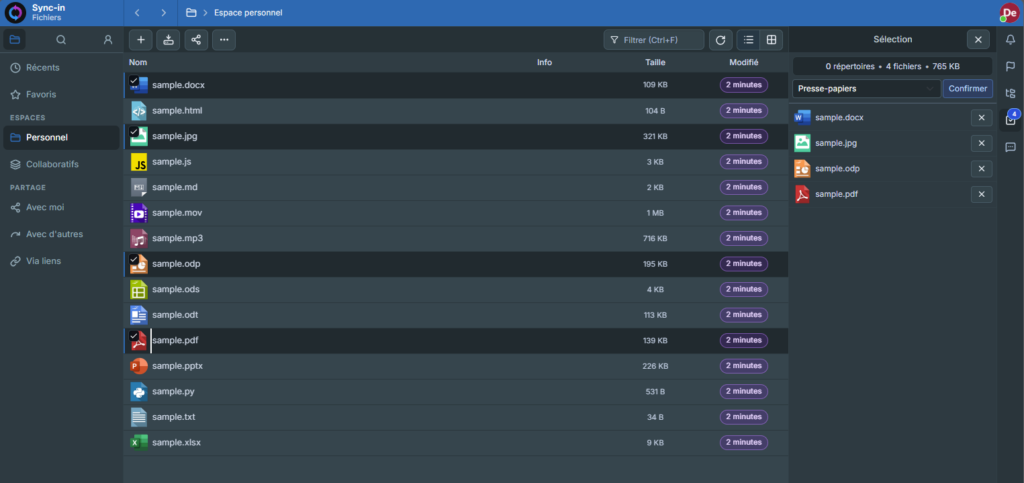
Sync-in 2.5 introduit aussi un panneau de sélection. Il s’ouvre automatiquement lorsqu’on clique sur l’icône d’un fichier, avec ou sans sélection multiple. Dans le panneau, on trouve des informations sur les éléments choisis, dont la taille totale et un accès aux fonctions disponibles.
L’activité récente a été unifiée : les fichiers et commentaires sont réunis dans la même chronologie, que l’on peut organiser par période, avec possibilité de filtrer par type d’activité. La nouvelle mouture améliore aussi les copies, déplacements et envois, avec un volet repensé et la possibilité d’ignorer les fichiers quand des conflits sont détectés. Citons en outre une amélioration générale de l’accessibilité, ainsi qu’une meilleure recherche en texte intégral.
La version 2.5 comporte en outre quelques changements importants liés à la sécurité. Le plus significatif est sans doute l’obligation par défaut d’avoir une adresse e-mail vérifiée lorsque l’on passe par un fournisseur OIDC (OpenID Connect). Si c’est impossible pour une raison ou une autre, la personne chargée de l’administration du serveur devra modifier la valeur de l’option auth.oidc.security.requireVerifiedEmail pour false.
Commentaires (6)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 7 septembre à 07h49
Le 7 septembre à 09h51
Notons aussi que c'est un projet open-source, que l'on peut auto-héberger.
Si vraiment on veut une solution sécurisée, on commence par prendre une solution qui n'offre pas le partage de fichiers, d'espace collaboratifs, de fonctionnalités de recherche avancée, etc.
Et pour terminer, le E2EE ne signifie pas que les données ne sont pas chiffrées sur le serveur (je ne sais pas comment c'est organisé de ce point de vue pour ce projet). Le E2EE garantie juste que les données ne sont pas déchiffrables, y compris par les administrateurs, mais l'absence de E2EE n'implique pas une absence de chiffrement (et encore heureux).
Modifié le 7 septembre à 13h16
J'aurais tout de même tendance à dire que Sync-In est bien un concurrent des 3 solutions citées ci-dessus.
RMQ : les 3 solutions citées sont auto-hébergeables, j'expérimente actuellement Peergos, et j'héberge et utilise seafile au quotidien depuis bien 10 ans maintenant.
Le 8 septembre à 11h13
Si la recherche de sécurité est prégnant, il y a CryptPad qui fonctionne très bien, qui à la suite OnlyOffice d'intégrée, avec des fonctions de partage et de collaboration.
Point de synchro par contre, auto hébergeable et léger.
Le 8 septembre à 12h33
Déjà, le partage souvent mis en place est un partage "basique", c'est-à-dire que la seule gestion de droit disponible c'est la connaissance de la clé de chiffrement / mot de passe. Si tu veux fournir des droits différents, ou même tout simplement révoquer un droit d'accès, cela peut être hyper compliqué à gérer.
Sinon, SyncIn permet plus que le simple travail collaboratif. La recherche en texte intégrale par exemple, est impossible à faire avec du EE2E, sauf à tout charger côté client (ce qui n'est pas souhaitable la plupart du temps).
Comme toujours, pour le choix d'une solution, il faut évaluer ses besoins pour savoir si la solution y répond ou non. Une solution chez un hébergeur tiers ? Oui, l'EE2E est souhaitable si la confidentialité est un besoin vital. En autohébergement au sein d'une entreprise, avec les serveurs physiquement présent dans les locaux de l'entreprise, ce n'est généralement pas nécessaire.
Bref, en général, des besoins différents s'expriment par des solutions différentes. Et la pluralité des offres & logiciels disponibles est plutôt une bonne chose de ce point de vue :)
Le 13 septembre à 13h37
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?