Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.
Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.
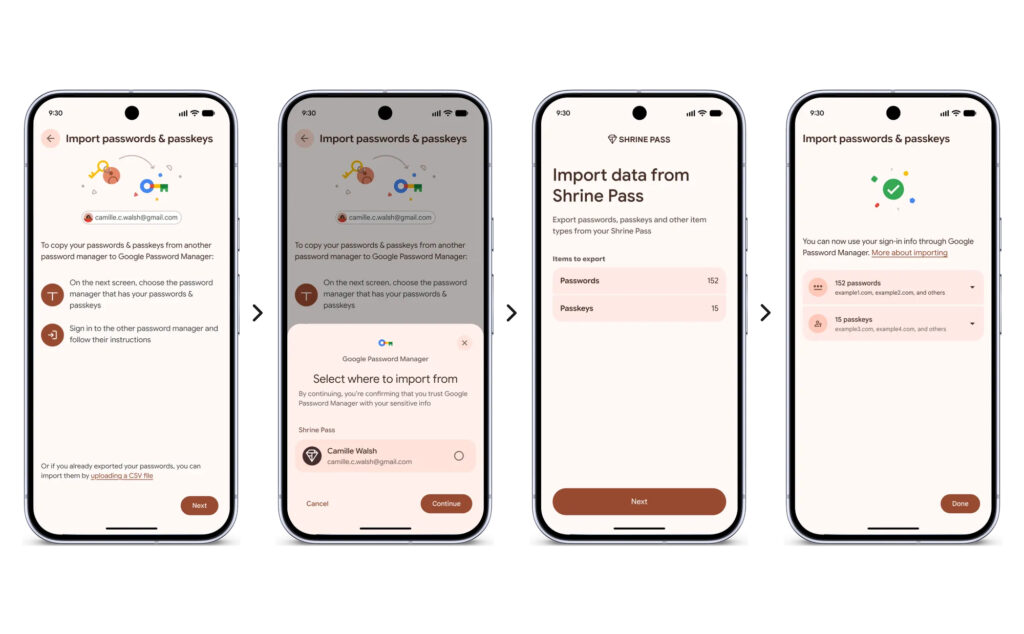
Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.
Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).
Commentaires (9)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 14 septembre à 09h45
Le 14 septembre à 09h49
Le 14 septembre à 09h50
Le 14 septembre à 11h09
Le 15 septembre à 15h43
Le 14 septembre à 12h48
Le 14 septembre à 13h39
Le 16 septembre à 07h36
Dès lors que ce secret sort de l'enclave, quel intérêt ?
Quant aux gestionnaires de secrets, mon fichier keepass ne regarde pas Google.
Le 21 septembre à 10h05
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?