Les noms, adresses email et postales, numéros de téléphone, et autres données personnelles de 3 615 clients de Trump Mobile sont dans la nature, rapporte le site Straight Arrow News. Les pirates de BYOD se sont infiltrés dans les serveurs de l’opérateur virtuel géré par des proches du président américain, et ont siphonné des informations sur les utilisateurs.
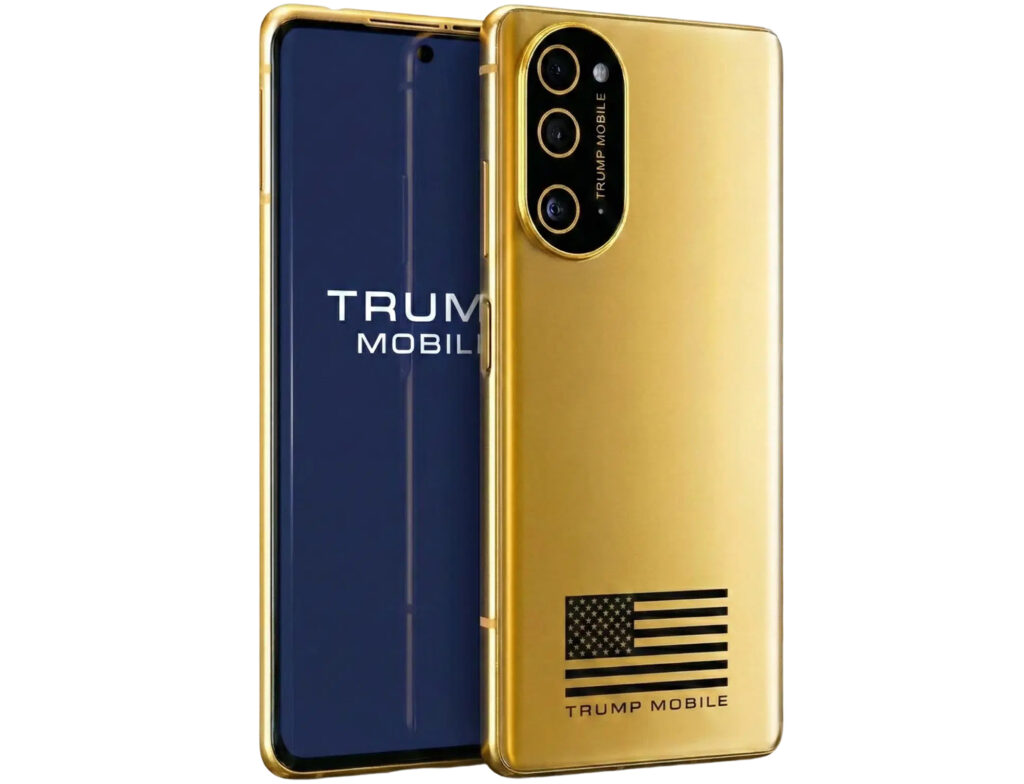
BYOD affirme que Trump Mobile, une fois prévenu, a indiqué qu’il n’y avait personne pour gérer ce genre de problèmes en interne. « Quiconque [nous] pirate est un terroriste », aurait également déclaré l’opérateur, bravache. Le groupe de pirates, fraîchement arrivé dans le paysage de l’extorsion par fuite de données, serait passé par Liberty Mobile, l’opérateur/MVNO derrière Trump Mobile, via l’ordinateur d’un employé infecté par un infostealer.
Aucune équipe de sécurité ni prestataire externe ne serait chargé de gérer l’incident, indique encore BYOD à International Cyber Digest. « En gros, ils nous ont dit d’aller nous faire foutre [et que la fuite de données ne représentait] aucun souci pour les clients, vraiment aucun », selon les pirates. Ils assurent toujours posséder un accès à l’infrastructure de Trump Mobile, qui n’aurait pas non plus mis en place de système d’authentification à deux facteurs.
Straight Arrow News a contacté une des victimes à l’aide des informations fournies par BYOD. Cette dernière a confirmé être un client de Trump Mobile, et qu’il avait même versé le dépôt de 100 dollars pour le fameux smartphone, sans l’avoir jamais reçu. La double peine !
Les données ne contiennent aucun détail sur Donald Trump ou ses proches, ce qui signifie, peut-être, que personne dans la famille du président américain n’utilise les services de Trump Mobile. Il faut dire que le Trump Phone T1 « 100 % USA mais fabriqué en Chine », premier smartphone de l’opérateur, n’est guère engageant.
Les systèmes de sécurité de Trump Mobile, ou leur absence, auraient apparemment déjà été pris en défaut par les pirates de EndZone la semaine dernière, à partir de la même brèche. En mai dernier, un chercheur en sécurité avait découvert une vulnérabilité permettant d’aspirer des données grâce à une requête HTTP POST, sans injection SQL ni technique particulièrement sophistiquée. Elle a été corrigée depuis, mais elle aurait permis d’accéder à des milliers de dossiers en moins d’une heure.
Commentaires (7)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousAujourd'hui à 08h52
Aujourd'hui à 08h54
pigeonspersonnes qui feraient l'erreur de naïvement croire en leurs belles paroles...Aujourd'hui à 08h58
Il y a 41 minutes
Il y a 33 minutes
Il y a 35 minutes
À l'instant
#PasTaper
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?