F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées
Tout change en façade et sous le capot
F-Droid fait peau neuve dans une version 2.0 qui représente la mise à jour la plus importante de ces dix dernières années pour la boutique alternative d’applications Android. Elle y gagne une nouvelle vitrine ainsi qu’un système d’installation simplifié.
Ravalement de façade complet pour F-Droid. La version 2.0 de la boutique d’apps spécialisée dans les logiciels libres et open source pour Android est en cours de déploiement depuis le jeudi 24 septembre. Les composants clés ont été retravaillés et réécrits avec Kotlin, le langage devenu un standard pour le développement Android. L’interface a été conçue avec la boîte à outils Jetpack Compose, elle aussi très utilisée par les développeurs Android. Ces fondations solides permettront de livrer plus rapidement des améliorations tout au long des prochaines années.
Une interface entièrement repensée
Le changement le plus visible est donc cette toute nouvelle interface. La navigation dans la bibliothèque d’apps est désormais découpée en trois piliers qui sont autant d’onglets en bas de la boutique. « Discover » met en avant les nouvelles applications et celles qui ont été récemment mises à jour, ainsi que les plus téléchargées. Les catégories ont été fortement remaniées, elles sont plus nombreuses et spécialisées (il y en a 17 uniquement pour les jeux !). À tel point qu’il existe maintenant des catégories qui en regroupent plusieurs.
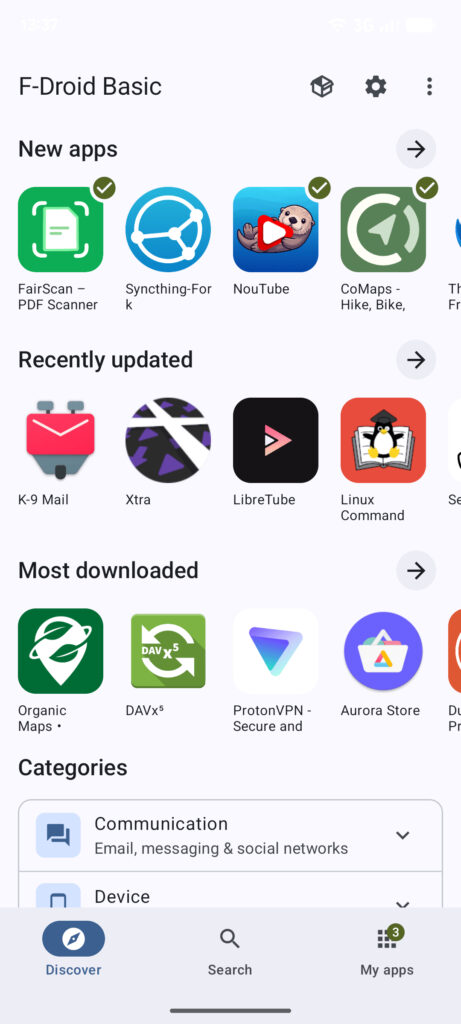
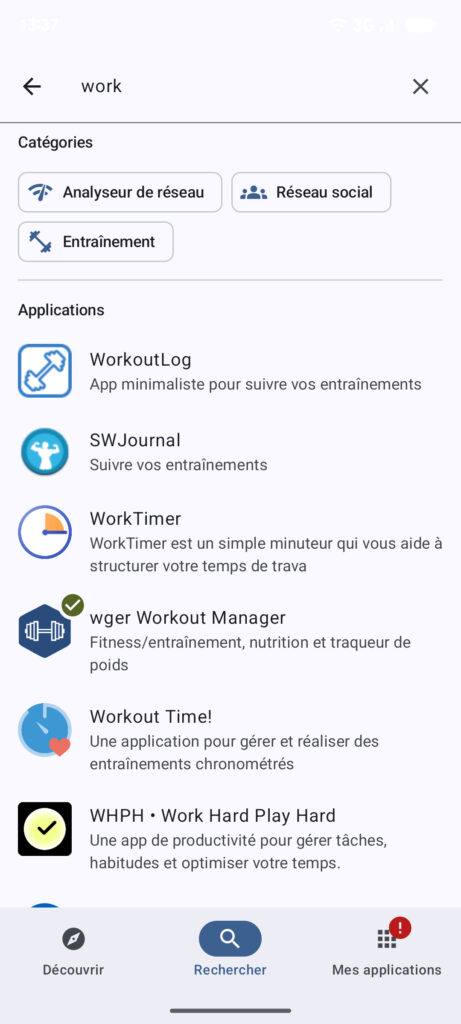
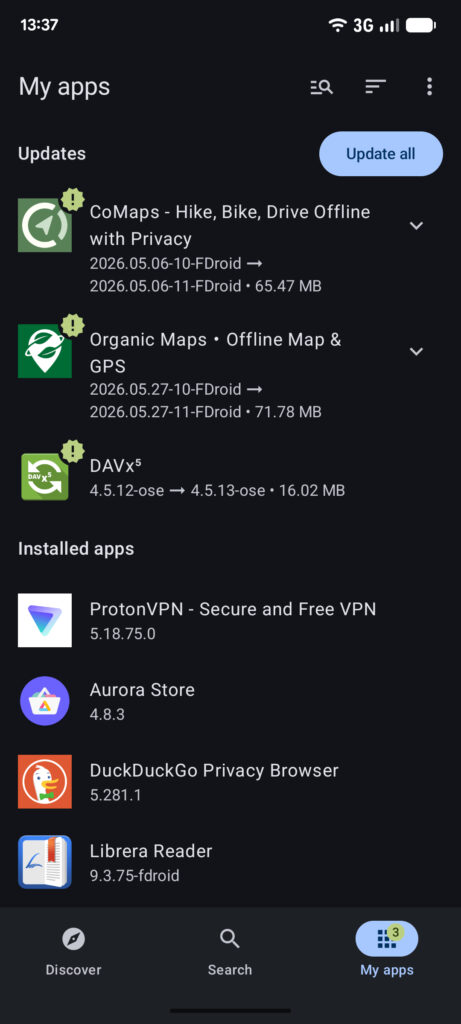
Le moteur de recherche, second pilier de F-Droid 2.0, a lui aussi été amélioré : il peut ainsi fouiller dans les descriptions, les noms des catégories ainsi que dans les traductions des contenus. Un historique récent des dernières recherches est aussi présent. De nouvelles options de filtres font leur apparition pour combiner plusieurs critères (catégories, compatibilité…).
La boutique prend toujours en charge le téléchargement des mises à jour des apps installées, cette fois de manière automatique et par défaut (il reste heureusement possible de désactiver cette option). Le geste « tirer pour rafraîchir [les dépôts] », qui sert à vérifier la présence d’une mise à jour, tire sa révérence : l’opération se réalise en effet en tâche de fond. « Le meilleur bouton de rafraîchissement est celui sur lequel on n’a jamais besoin d’appuyer », explique F-Droid. On peut toujours lancer une mise à jour « à la main » en passant par les options.
Le contrôle des téléchargements et des mises à jour a lui aussi été revu. La boutique propose des réglages granulaires pour décider quand récupérer la nouvelle version d’une application et ainsi éviter de grever son enveloppe de données.
Des installations plus proches de celles du Play Store
Outre l’interface, l’autre grand chantier de F-Droid 2.0 a concerné le téléchargement et l’installation de nouvelles applications. La boutique utilise désormais l’API de pré-approbation inaugurée dans Android 14. Avant, un magasin alternatif devait télécharger l’APK de l’app, préparer une session d’installation puis seulement à la fin Android affichait la confirmation système.
Cette API permet aux installeurs de demander l’autorisation de l’utilisateur avant de valider la session et de télécharger l’APK. F-Droid 2.0 peut maintenant demander l’accord utilisateur tout de suite après avoir touché le bouton « Installer », puis télécharger et installer ensuite en arrière-plan si l’accord a été donné. « L’installation d’applications avec F-Droid sur les appareils Android se rapproche ainsi beaucoup de l’expérience proposée par la boutique intégrée », se réjouit l’équipe – bien sûr, sur les smartphones fonctionnant sur Android 14 ou au-delà.
Cela ne résout pas pour autant la question épineuse du nouveau système de vérification d’identité du développeur qui sera mis en œuvre par Google à compter du 30 septembre au Brésil, en Indonésie, à Singapour et en Thaïlande. Le Google Play Store et les boutiques d’Honor, OPlus, Samsung, Transsion, Vivo et Xiaomi sont concernées, pas (encore) F-Droid. Mais à terme – c’est à dire à partir de 2027 et au-delà – le processus concernera toutes les sources d’installation sur les appareils Android certifiés.
F-Droid est en première ligne contre cette vérification d’identité, qui concerne aussi bien les développeurs d’apps distribuées dans le Play Store (où les dévs doivent de toute façon montrer patte blanche) que dans des boutiques alternatives.
Il reste possible d’installer des applications de développeurs non vérifiés via une procédure de « flux avancé ». Mais celle-ci nécessite beaucoup de manipulations (activation du mode développeur, confirmation que personne ne force l’utilisateur à installer l’app, redémarrage du smartphone) et surtout, une attente de 24 heures avant de pouvoir récupérer l’app.
Des fonctions de sécurité aux abonnés absents
En termes de sécurité, cette version 2.0 présente quelques régressions, notamment dans les fonctions d’urgence. L’utilisateur peut toujours camoufler l’icône de F-Droid et son nom par celui d’une banale app calculatrice, mais il suffit de la lancer pour afficher l’interface de la boutique. Auparavant, le mode camouflage de F-Droid présentait l’interface d’une vraie calculatrice.
La fonction protège contre un coup d’œil sur l’écran d’accueil, mais plus contre l’ouverture de la boutique en elle-même. « F-Droid restera visible dans la rubrique Applications des paramètres et pourra être détectée lors d’un examen approfondi de l’appareil », explique le billet de blog. « Ce changement devrait aider [les utilisateurs] à mieux comprendre les limites de cette fonctionnalité, tout en leur permettant de continuer à l’utiliser en cas de besoin », poursuit-il.
La fonction d’effacement d’apps à distance en situation d’urgence, qui pouvait par exemple s’activer via l’app Ripple, n’est pas encore disponible dans F-Droid 2.0. « Nous savons que certains utilisateurs comptent sur cette fonction pour protéger leur vie privée et leur sécurité personnelle, et qu’elle va bien au-delà d’une simple question de confort », admet la boutique. Le hic, c’est la maintenance de cette fonctionnalité qui exige « un travail très spécialisé ».
« Compte tenu du nombre limité de personnes qui l’utilisent, nous avons estimé qu’elle ne devait plus retarder autant d’autres améliorations importantes », se justifie l’équipe. Mieux vaut alors reporter l’installation de la version 2.0 si on utilise cette fonction. Tout n’est pas perdu pour autant : F-Droid souhaite recueillir des témoignages d’utilisateurs pour mieux comprendre dans quelles circonstances et de quelle manière ils s’en servent. Tout cela permettra de déterminer la meilleure manière de restaurer cette fonction.
Autre absente de cette nouvelle livrée, mais cette fois du côté des fonctions grand public : Nearby, qui permet à deux appareils proches de partager des apps, a été repensée pour F-Droid 2.0 mais reste encore en développement.
Si le client F-Droid n’est pas encore disponible dans la version 2.0 chez vous, on peut tout de même télécharger la version compilée et signée.

Commentaires (21)
Abonnez-vous pour prendre part au débat
Déjà abonné ou lecteur ? Se connecter
Cet article est en accès libre, mais il est le produit d'une rédaction qui ne travaille que pour ses lecteurs, sur un média sans pub et sans tracker. Soutenez le journalisme tech de qualité en vous abonnant.
Accédez en illimité aux articles d'un média expert
Profitez d'au moins 1 To de stockage pour vos sauvegardes
Intégrez la communauté et prenez part aux débats
Partagez des articles premium à vos contacts
Abonnez-vousLe 28 septembre à 10h13
A quel moment est-ce que ça peut être utile de camoufler la boutique ? Elle ne sert que de point d'entrée pour accéder à des contenus, quel pourrait être le problème à avoir F-Droid installé sur son appareil ?
Modifié le 28 septembre à 10h42
À noter qu'il est possible de conserver l'ancienne version F-Droid avec cette version 2 nommée "F-Droid Basic".
EDIT: F-droid Basic est disponible sur... F-Droid
Le 28 septembre à 12h59
Le 28 septembre à 11h17
Un peu comme Magisk.
Le 28 septembre à 12h16
Modifié le 28 septembre à 11h30
Du coup, parfois les gens se font fouiller et les agents peuvent regarder que le nom des app. Voir des app comme Tor, Signal ou autre peut intriguer. Leur donner un faux non peut aider...
Ca me fait bizarre de lire ça, de me dire que ce genre de contrôle existe.
Le 28 septembre à 11h37
Le 28 septembre à 11h46
Le 29 septembre à 17h22
Je ne connaissais pas Kagi.
Je viens de tester.
Malheureusement, leur site utilise "Google Storage" (cf. onglet Réseau de la console du navigateur) ce qui en matière de respect de la vie privée est antinomique...
Le 30 septembre à 11h48
Mais c'est relativement connu que les contrôles aux frontières en Israël ne sont pas très agréables : https://travel.gc.ca/destinations/israel-and-palestine
"Individuals of Palestinian or Arab descent may be subject to increased scrutiny, detention, or arrest. Personal electronic devices may be searched at Israeli military checkpoints, including flying checkpoints.
You, your friends, and your family members could face detention, arrest, and/or the suspension or withdrawal of your official permits if you share information deemed to be inaccurate and sensitive by Israel. This includes content shared on social media such as political opinions"
Le 28 septembre à 12h21
Par contre ce camouflage ne couvre que la boutique d'application elle même, ça ne fait pas d'injection de code dans les applis installés, donc ça reste risqué à l'utilisation.
Le 28 septembre à 13h28
Le 28 septembre à 13h30
police faschistel'ICE de tromp ...Le 28 septembre à 13h16
Le 28 septembre à 21h07
l'accès a la totalité des applications comme les apps sur tian'anmen ou les calendriers de {insérer ici une secte} doivent chatouiller les flics de certains régimes totalitaires...
Le 29 septembre à 08h17
Y'a pas que l'Union européenne dans le monde :)
Le 29 septembre à 08h56
D'une part, ça ne masquera F-Droid que a une inspection visuelle faite vraiment à l'arrache : si la personne qui fait le contrôle considère que F-Droid est problématique, il est envisageable qu'elle soit au courant de la fonction de camouflage et scrute en détail les calculatrices.
Et d'autre part, ça ne masque que F-Droid lui même, qui est une simple passerelle vers des contenus. Donc c'est surtout les contenus qu'il faudrait chercher à camoufler plutôt que F-Droid.
Dimanche à 15h56
Le 28 septembre à 16h01
Nearby ça a déjà fonctionné pour quelqu'un ? Jamais pour moi, malgré plusieurs tentatives.
Le 28 septembre à 21h13
par contre, j'ai peur pour les maj auto, j'ai mis f-droid basic v2 sur mon téléphone secondaire, mais pas mal d'applis demandent pour se maj au lieu que ça se fasse automatiquement...
jamais testé nearby, dans la mesure ou c'est pas vraiment nécessaire ici...
Samedi à 11h42
Je ne vois plus les autorisations demandées par les applications
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?