Autopsie d’un kit de phishing et de son camouflage
O.D.I.L… ? LIDO, c'est peut-être une danseuse !
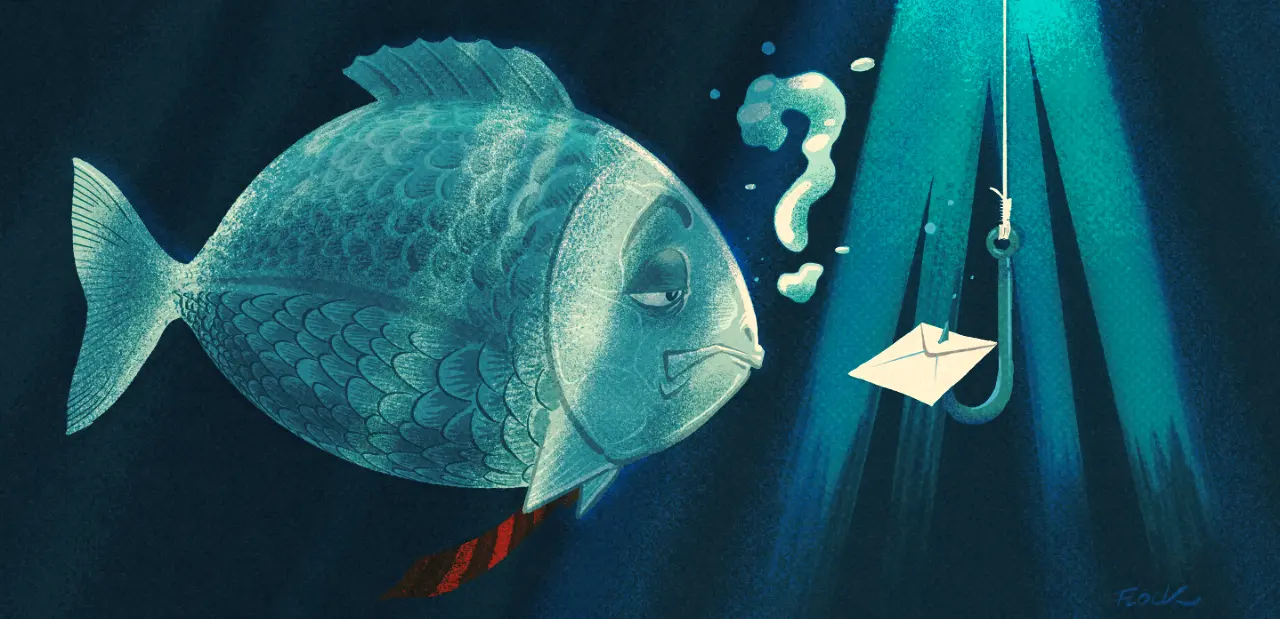
Parfois il suffit de peu : un lien et deux trois clics plus tard, voilà que votre boîte email est compromise. Comment fonctionnent les kits de phishing livrés clés en main par certains groupes de pirates ? Nous en avons récupéré et analysé un, conçu pour attaquer des comptes Outlook protégés par une double authentification.
Il y a quelques mois, Hexastrike dévoilait une nouvelle attaque baptisée CodeStorm. Il s’agit d’une attaque de l’homme du milieu ou adversary-in-the-middle (AiTM) visant les utilisateurs Microsoft 365. Son but ? Obtenir un accès aux comptes protégés par une authentification à deux facteurs. La technique n’est pas nouvelle, on en parlait déjà en 2022.
Lors de différents tests de cybersécurité, nous avons récupéré dans nos filets le code malveillant d’un kit fonctionnant sur le même principe que cette attaque. Nous n’allons évidemment pas diffuser la charge malveillante, mais son analyse permet de comprendre le fonctionnement et comment le programme malveillant se cache des antivirus et autres systèmes de détection.
Une page de 10 ko avec du code malveillant qui joue à cache-cache

Commentaires (0)
Signaler un commentaire
Voulez-vous vraiment signaler ce commentaire ?